



Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Арсенал APT-группы DoNot пополнился новой программой-загрузчиком для Android, которая способна поддерживать связь со своими хозяевами через Google-сервис Firebase Cloud Messaging (FCM). Использование легитимной облачной службы позволяет злоумышленникам прятать свои команды в общем потоке IM-сообщений, а также быстро перенаправлять зловреда на другой адрес в случае потери C2-сервера.

Группировка DoNot известна своими атаками на пакистанских чиновников и кашмирские НКО, которые они время от времени проводит в ходе затянувшегося конфликта интересов Индии и Пакистана в Кашмире. По свидетельству Cisco Talos, злоумышленники предпочитают оперировать вредоносами для Android и постоянно экспериментируют, оттачивая техники, позволяющие закрепиться на устройстве и скрыть вредоносную активность. 

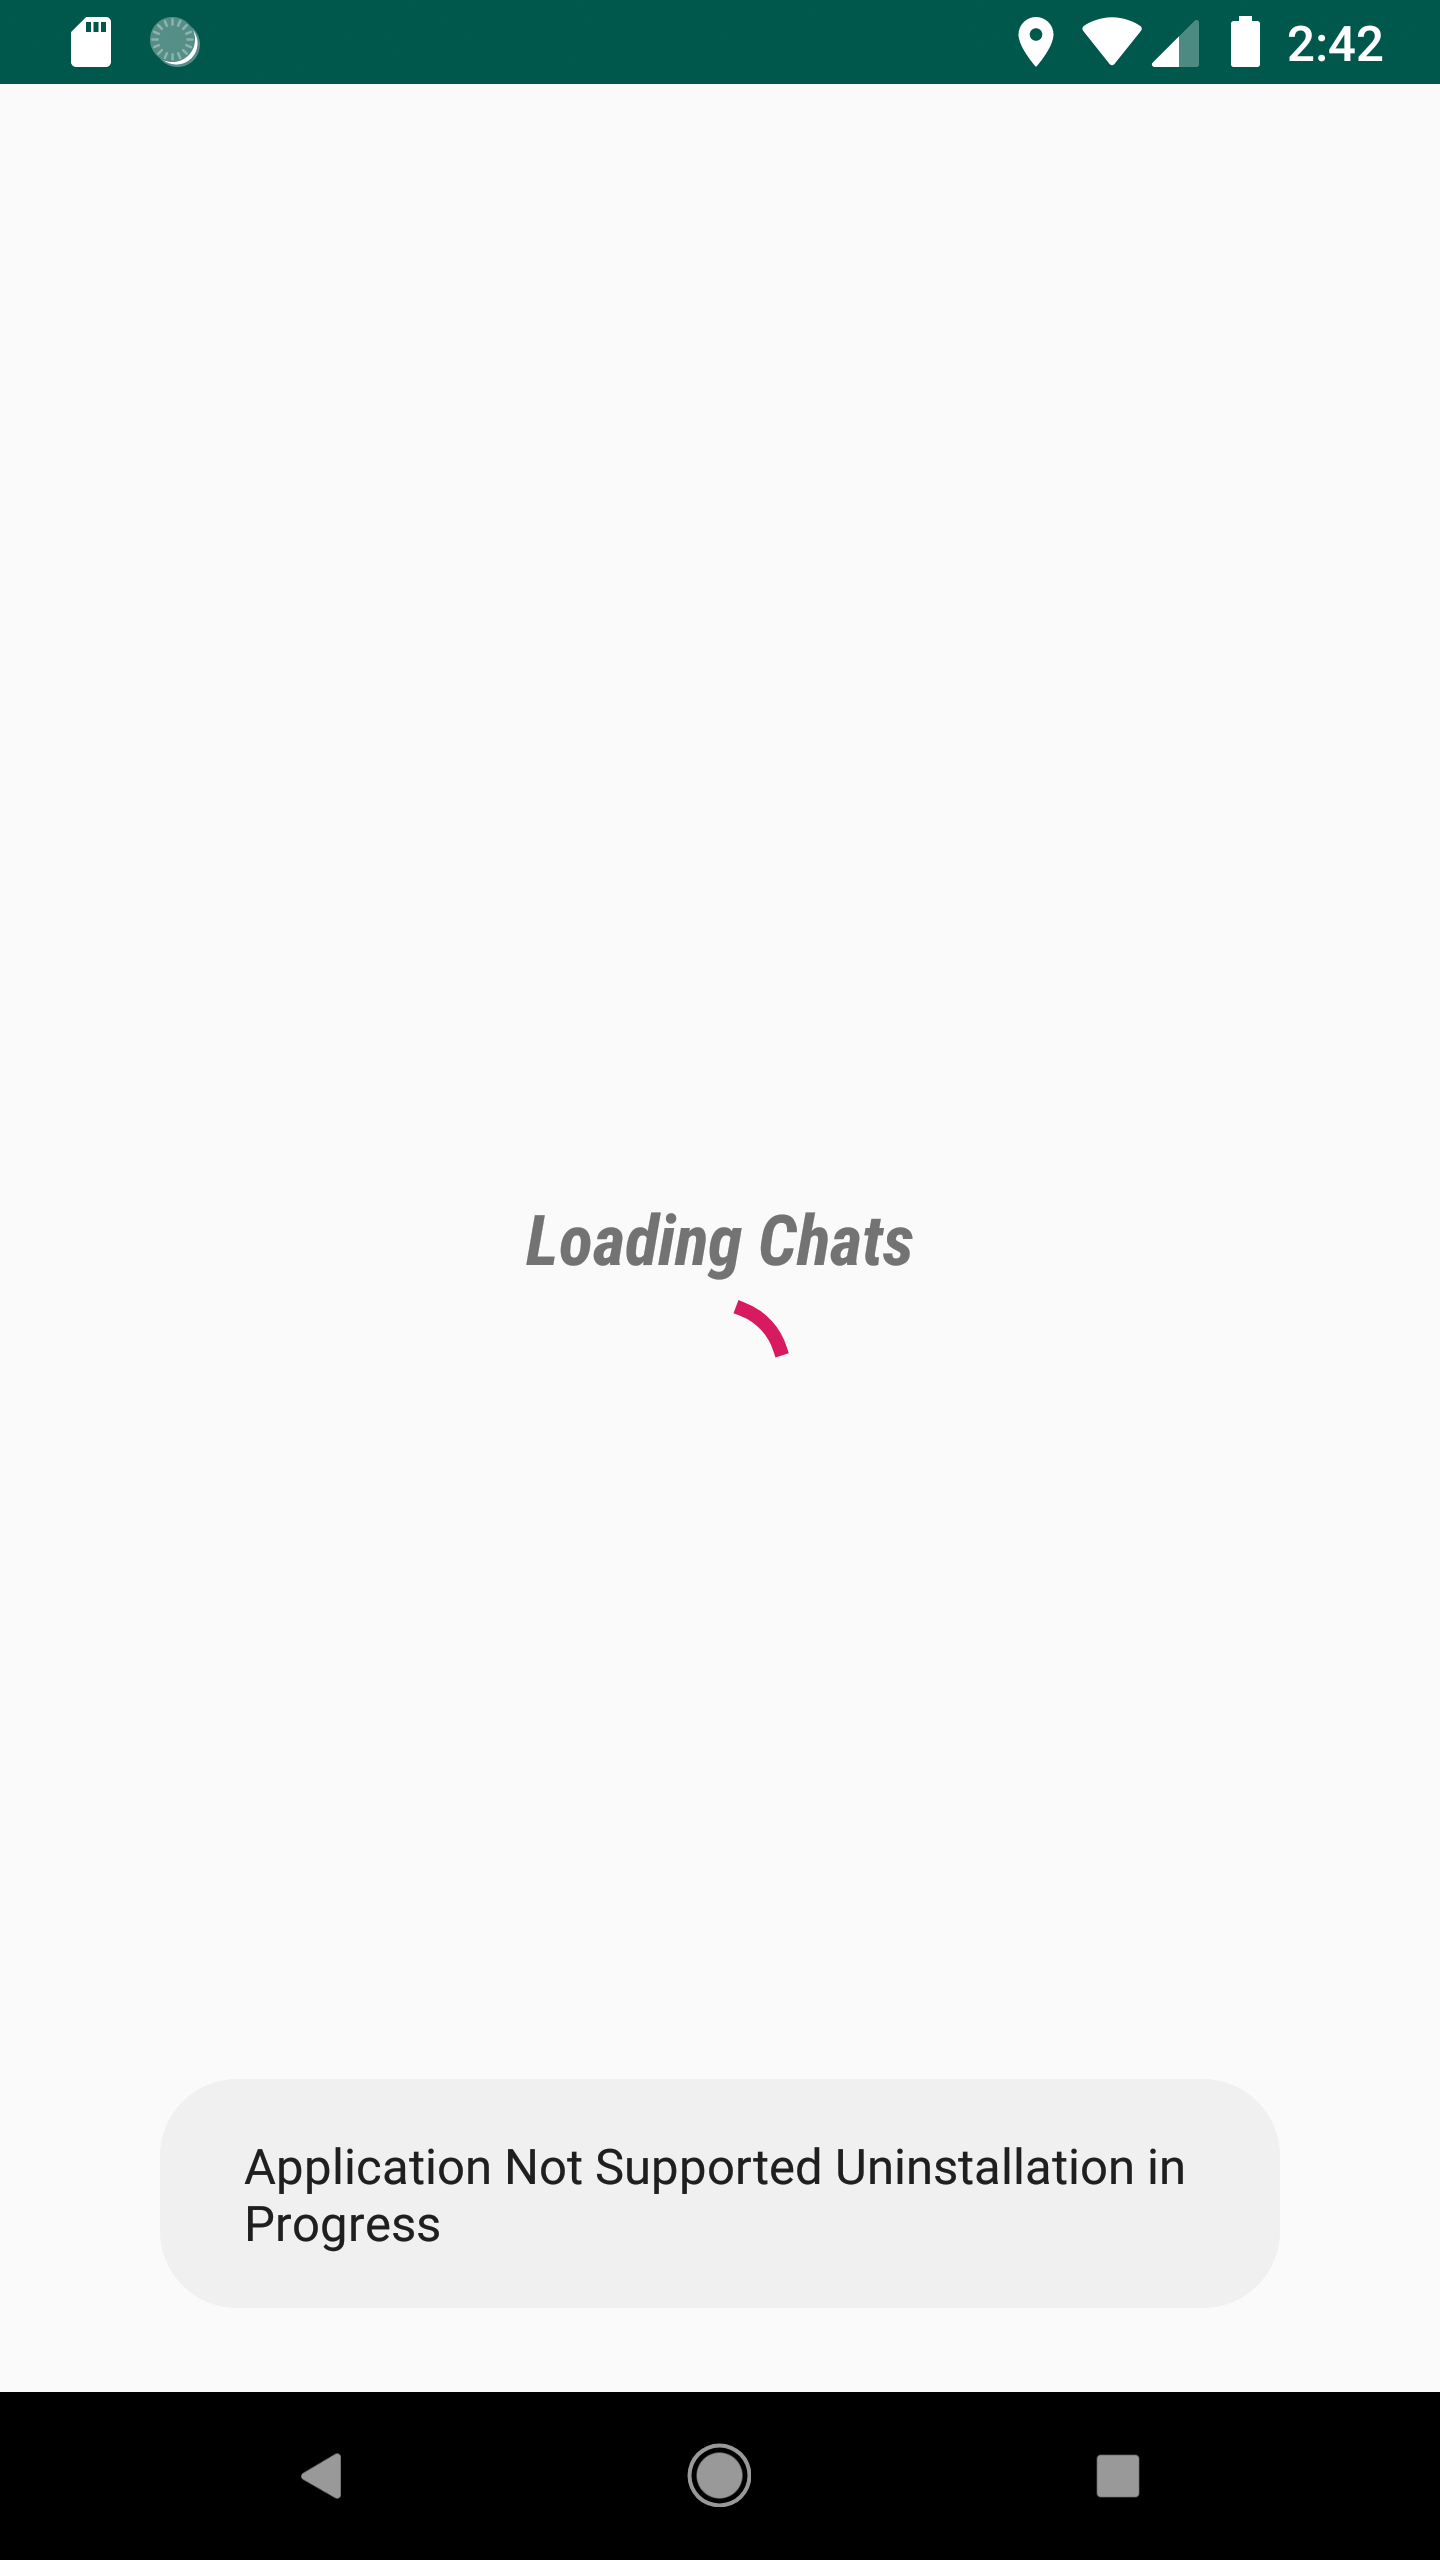
Новый мобильный загрузчик, именуемый Firestarter, обладает стандартными функциями программы-шпиона и распространяется, скорее всего, через личные сообщения, предлагающие адресату установить некий чат-клиент. Анализ показал, что при запуске зловред отображает мнимый процесс загрузки сообщений, призванный создать иллюзию легитимности скачанной программы. Для пущей убедительности пользователю также сообщают о проблеме совместимости, из-за которой приложение якобы будет удалено.


По завершении «деинсталляции» соответствующая иконка исчезает с экрана, и зловреда можно будет выявить лишь по списку установленных приложений. Проверка разрешений для фальшивого чат-клиента покажет, что все они выданы некой системной службе — еще одна уловка для ввода пользователя в заблуждение.

Пока жертва наблюдает процесс «деинсталляции», Firestarter через мессенджер связывается с C2-сервером и отсылает на него информацию о жертве (IP-адрес, IMEI, email), данные геолокации и токен Google FCM. В ответ вредонос может получить команду на загрузку и ссылку на ресурс для скачивания APK-файла.

Характер полезной нагрузки Firestarter точно определить не удалось, так как эксперты проводили тестирование в лабораторных условиях. Установлено лишь, что новый Android-зловред способен загрузить любой из инструментов, используемых в атаках DoNot. При каждой перезагрузке системы Firestarter проверяет наличие скачанного контента и запускает его на исполнение.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru