



Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

Эксперты предупредили о рисках превью ссылок в популярных мессенджерах

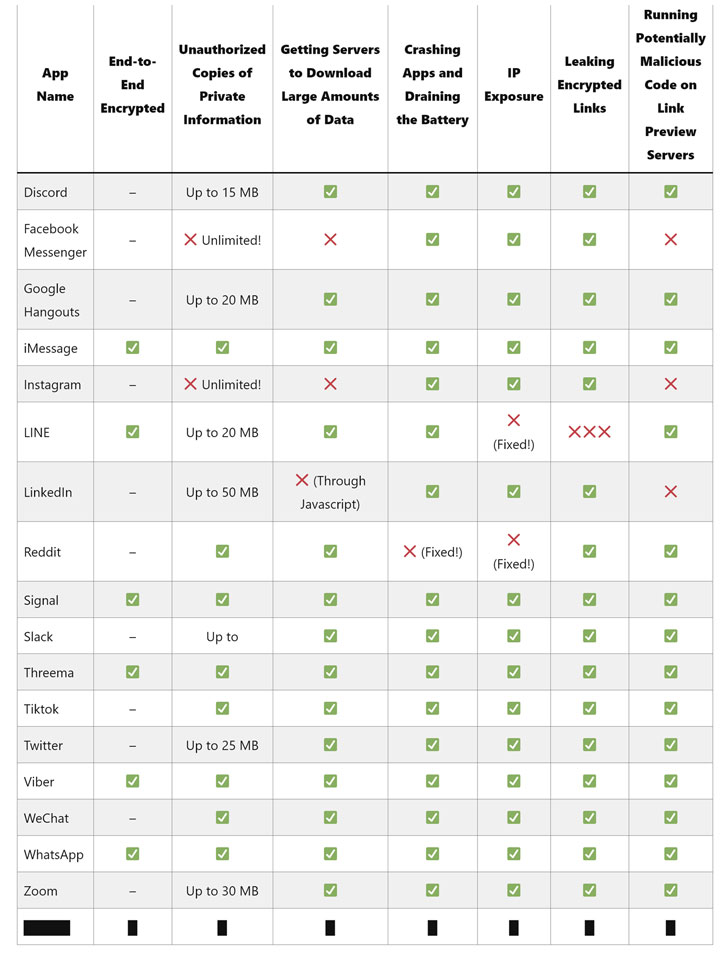
Исследователи в области кибербезопасности рассказали о новых рисках, связанных с предварительным просмотром ссылок в популярных мессенджерах. По словам специалистов, соответствующие функциональные возможности могут раскрыть IP-адреса и даже загрузить в фоне на устройство гигабайты данных.

«Отправленные в чат ссылки могут содержать конфиденциальную информацию, предназначенную исключительно для получателей. Это могут быть счета, контракты, медицинские карты и так далее», — объясняет Томми Миск.

Специалист подчеркнул, что отдельные приложения, полагающиеся на серверы для создания предварительного просмотра ссылок, могут нарушать конфиденциальность пользователя. Отправленная в закрытый чат ссылка в результате попадёт в развёрнутом виде на подконтрольные онлайн-площадки.

Предварительный просмотр ссылок — крайне распространённая функция в мессенджерах. Однако приложения вроде Signal и Wire позволяют отключить эти функциональные возможности в настройках. Есть и популярные онлайн-сервисы, которые и вовсе не создают предпросмотр: Threema, TikTok и WeChat.

Существует несколько методов генерации предпросмотра ссылок: на стороне получателя, на стороне отправителя, либо же с помощью внешнего сервера. Например, в Apple iMessage, Signal, Viber и WhatsApp используется сторона отправителя.

«Такой подход предполагает, что отправитель должен доверять ссылке, поскольку именно его приложение откроет этот URL», — продолжают исследователи.


А вот генерация превью на стороне получателя создаёт дополнительные риски. Условный злоумышленник может вычислить приблизительное местоположение пользователя, если просто отправит ссылку на управляемый им сервер.

Проблема кроется в том, что мессенджер автоматически открывает URL, чтобы создать превью. При этом параллельно раскрывается IP-адрес пользователя в отправленном на сервер ответе.

Использование внешнего сервера для создания предварительного просмотра тоже порождает вопросы: хранит ли этот сервер копию превью, если да, то как долго.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru