



В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

Исследователи из антивирусной компании Avast выявили 21 вредоносное Android-приложение в официальном магазине Play Store. Google на сегодняшний день удалил 15 обнаруженных адваре.

По словам специалистов чешского антивирусного гиганта, софт был заражён известной вредоносной составляющей — HiddenAds. Принцип действия адваре прост — демонстрировать пользователю агрессивную рекламу и открывать в браузере определённые страницы.

В отчёте Avast уточняется, что нежелательный софт маскировался под популярные игры, а стоящая за вредоносом киберпреступная группировка использовала социальные сети для рекламы своих приложений.

Как только пользователь устанавливал из Google Play Store одного из зловредов, HiddenAds прятала иконку, что затрудняло удаление программы с устройства. После этого жертву заваливали навязчивыми рекламными объявлениями.

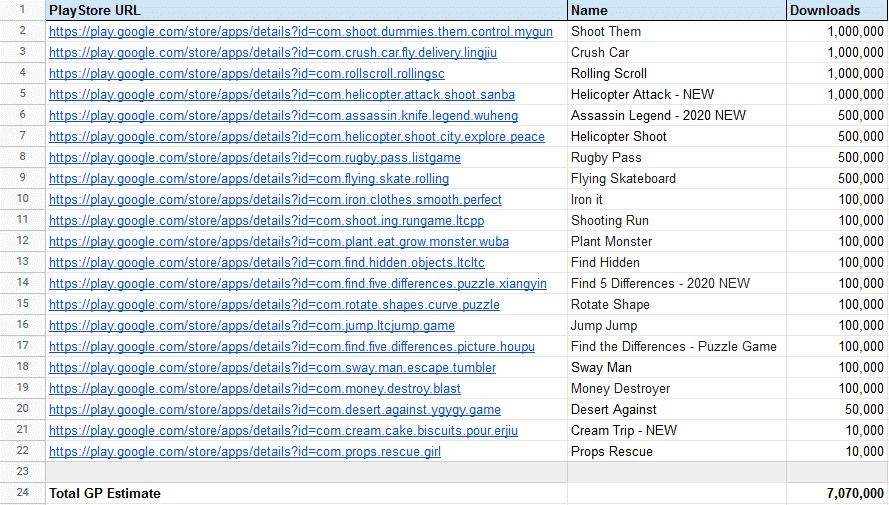
Имена всех адваре исследователи разместили в таблице, там же содержатся ссылки на размещённый в Play Store софт.


Шесть приложений до сих пор доступны в магазине: Shoot Them, Helicopter Shoot, Find 5 Differences - 2020 NEW, Rotate Shape, Cover art Find the Differences - Puzzle Game и Money Destroyer. По словам специалистов Avast, адваре скачали более семи миллионов пользователей.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru