



Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Эксперты подсчитали, что знаменитой программе-вымогателю LockBit требуется всего пять минут на установку и шифрование системы жертвы. Кроме того, вредонос может незаметно перемещаться по сети атакованной организации.

В сентябре 2019 года авторы начали предлагать LockBit по модели «вымогатель как услуга» (RaaS). Основная «фишка» зловреда — автоматизировать процессы для максимально оперативного распространения по сети жертвы.

Атаки LockBit, как правило, не оставляют следов для компьютерных криминалистов, поскольку вредонос загружается в системную память и удаляет все логи.

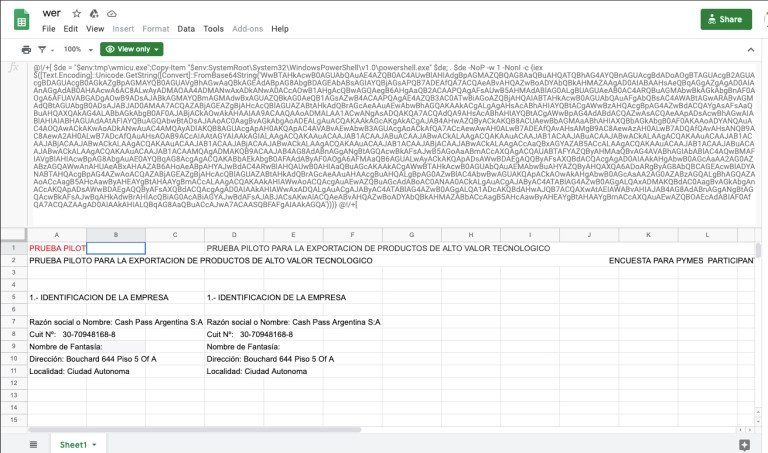
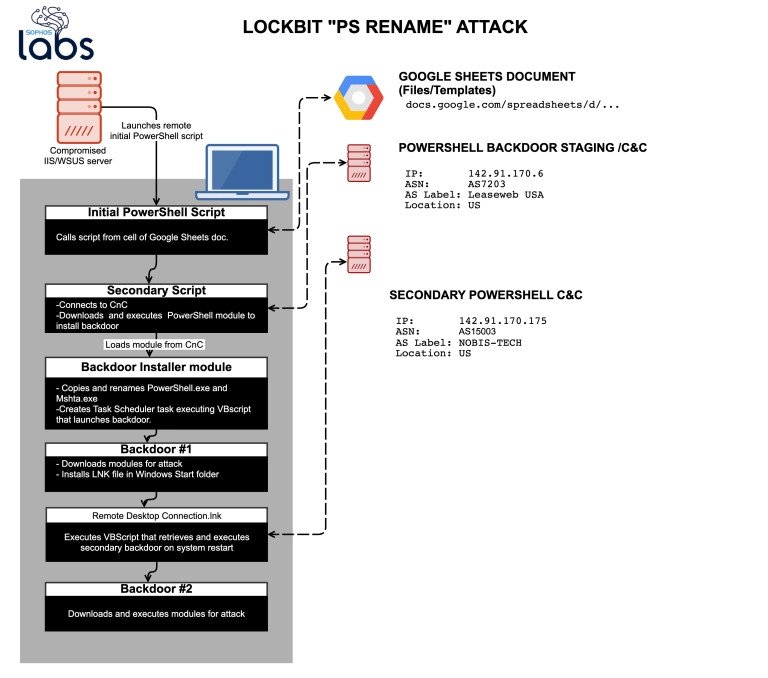
Исследователи из компании Sophos проанализировали восемь киберинцидентов, в которых участвовал LockBit, и выяснили подробности техник программы-вымогателя. Например, в одной из атак запускался удалённый скрипт PowerShell, вызывающий другой код, встроенный в документ Google Sheets.


Последний скрипт соединяется с командным сервером, после чего загружает и устанавливает бэкдор-составляющую. Чтобы никак не засветиться в логах, LockBit переименовывает копии PowerShell-скрипта и бинарника для запуска mshta.exe.

На инфографике атака выглядит следующим образом:


Согласно отчёту специалистов, вредоносный код установит LockBit только в том случае, если атакуемая система соответствует определённым критериям, говорящим злоумышленникам о её привлекательности как цели.

Примечательно, что дальше вредоносная программа действует очень оперативно: в течение буквально пяти минут вымогатель выполняется в памяти и шифрует данные.

Подпишитесь на новости

На GitHub появилась утилита для удаления моделей Apple Intelligence

Выключить ИИ-функции — ещё не значит освободить место на диске. Для пользователей macOS появилась утилита RemoveMacAI: она отключает Apple Intelligence, удаляет загруженные модели и блокирует их повторное скачивание. Поддерживаются компьютеры с Apple silicon и macOS 27.

В документации проекта на GitHub разработчик объясняет проблему: в macOS 27 нет единого переключателя Apple Intelligence, а модели остаются на накопителе даже после отключения функций.

RemoveMacAI отключает Siri, Writing Tools, Genmoji, Image Playground, расширение ChatGPT, умные ответы и сводки, очистку фотографий и предиктивное дополнение кода в Xcode. Связанные локальные модели тоже удаляются. Диктовку утилита оставляет в покое — она управляется отдельно.


По словам автора, модели удаляются через системную службу Apple, без прямого вмешательства в файлы каталога /System. Защита System Integrity Protection остаётся включённой. Профиль конфигурации, который пользователь подтверждает в настройках, блокирует повторную загрузку моделей.


Предусмотрены просмотр состояния, пробный запуск без изменений и сохранение выбранных функций. Команда removemacai revert отменяет настройки и разрешает системе снова скачивать модели. Проект распространяется под лицензией MIT.

Есть нюанс: отключение затрагивает и приложения, использующие локальные модели Apple, а также соответствующие действия в «Командах». macOS 26 и более ранние версии не поддерживаются. Так что освобождение диска сопровождается вполне конкретной потерей возможностей; выбирать, какие из них нужны, придётся пользователю.

RSS: Новости на портале Anti-Malware.ru