



С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

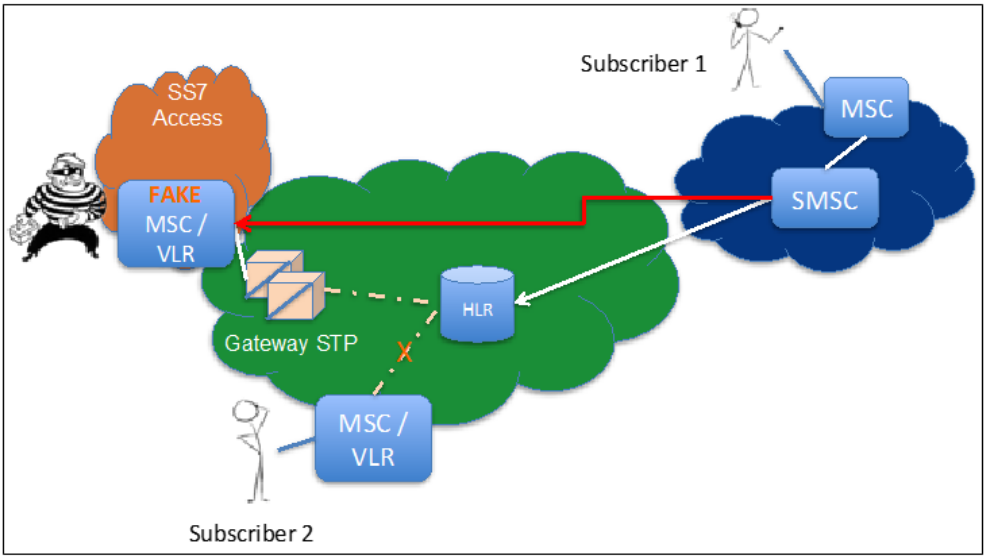
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru