



С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

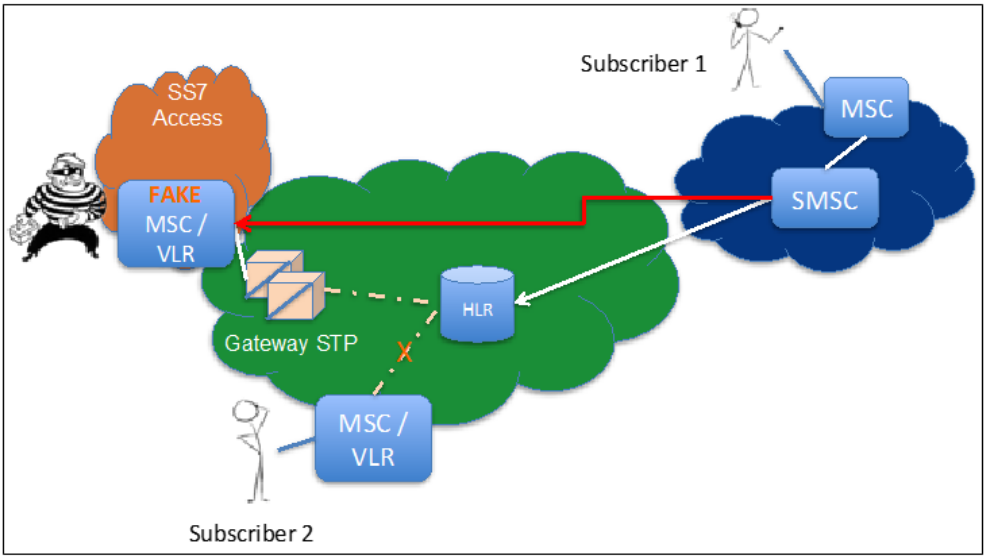
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru