



С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

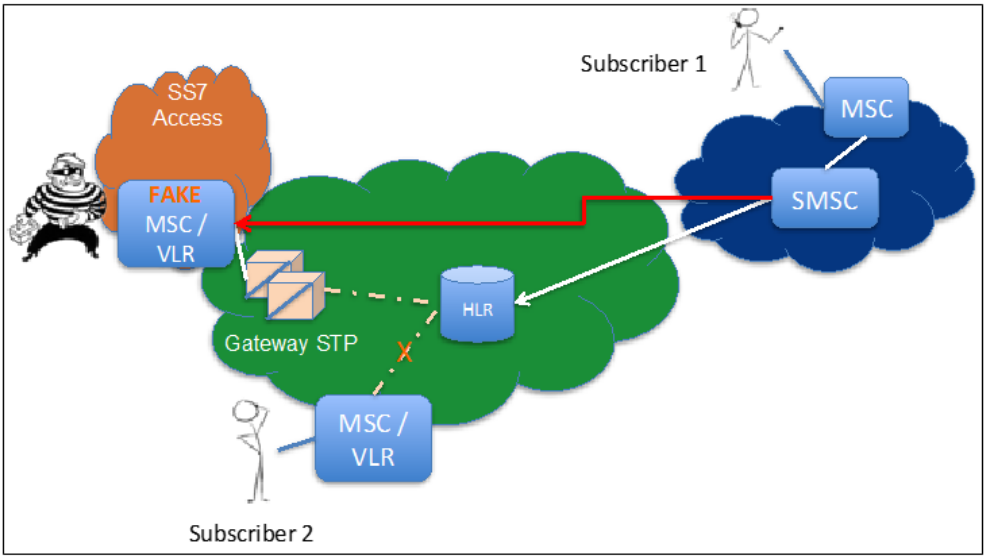
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru