



Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

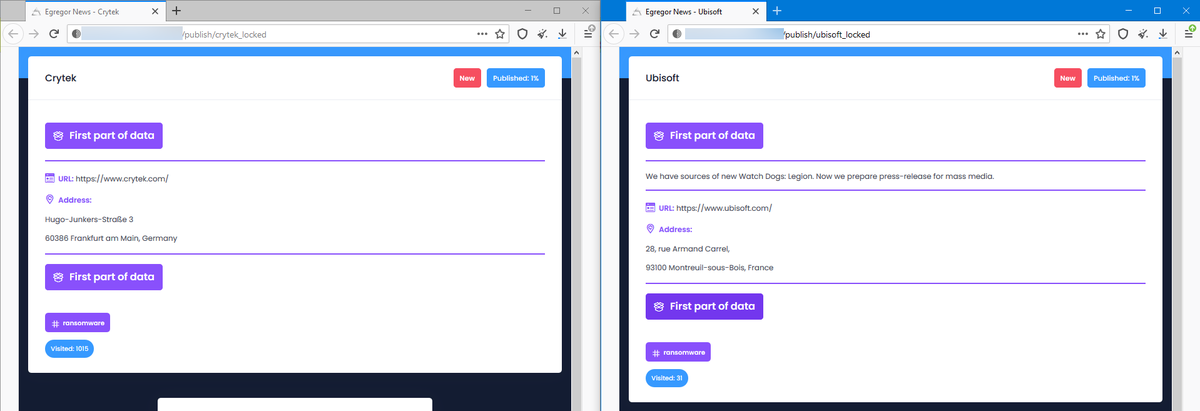
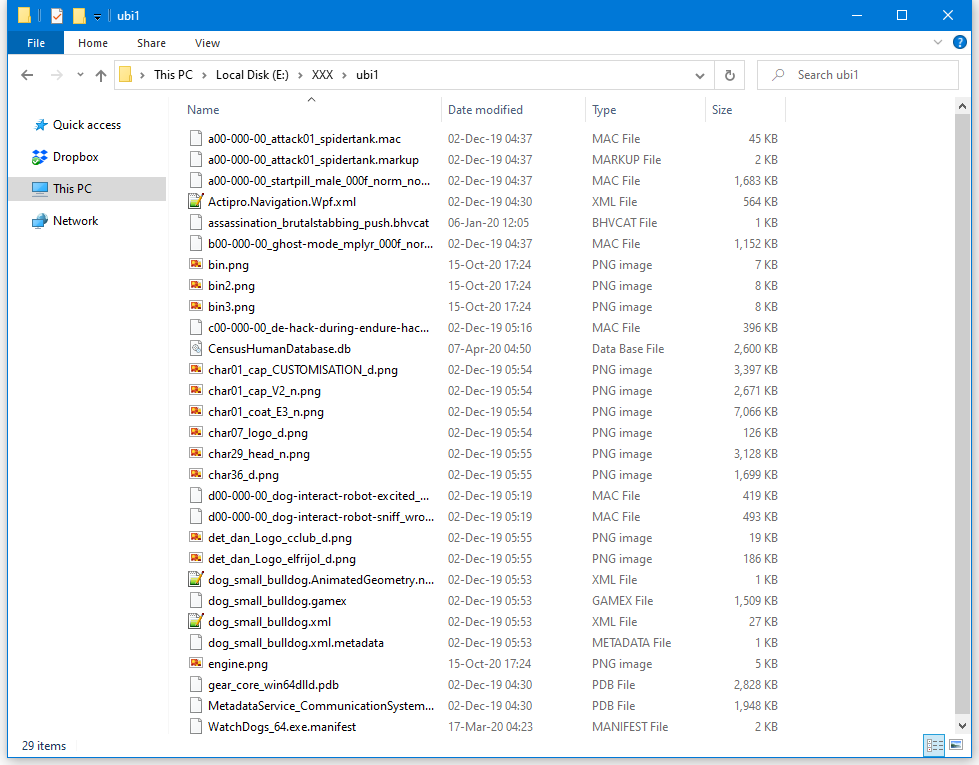
Киберпреступная группировка Egregor, занимающаяся вымогательством, слила в Сеть внутренние данные двух гигантов игровой индустрии — Ubisoft и Crytek. Более того, злоумышленники обещают опубликовать исходный код игры Watch Dogs: Legion.

Часть скомпрометированной информации разработчиков видеоигр операторы Egregor опубликовали на собственной площадке в дарквебе. Пока никто не может ответить на вопрос, как именно преступникам удалось получить доступ к закрытым данным.


Как правило, кибервымогатели используют скомпрометированную информацию в качестве дополнительного воздействия при общении с жертвой на тему выкупа.

В этот раз мы наблюдаем то же самое: группа Egregor опубликовала на своём ресурсе часть данных, пообещав в ближайшие дни слить больше файлов. Видимо, Crytek и Ubisoft хотят склонить к переговорам.

Учитывая, что среди скомпрометированных данных якобы есть исходный код популярного игрового проекта Watch Dogs, у вымогателей может получиться выйти на диалог с разработчиками.

Тем не менее на текущий момент сложно определить, действительно ли код принадлежит игре Watch Dogs: Legion, релиз которой запланирован на этот месяц. Вполне вероятно, что злоумышленники блефуют, а в их руках находятся исходники старых версий игры.


За последний год исследователи не раз сообщали Ubisoft о фишинговых атаках, нацеленных на сотрудников игрового гиганта. Возможно, именно так злоумышленники и проникли в сеть корпорации.

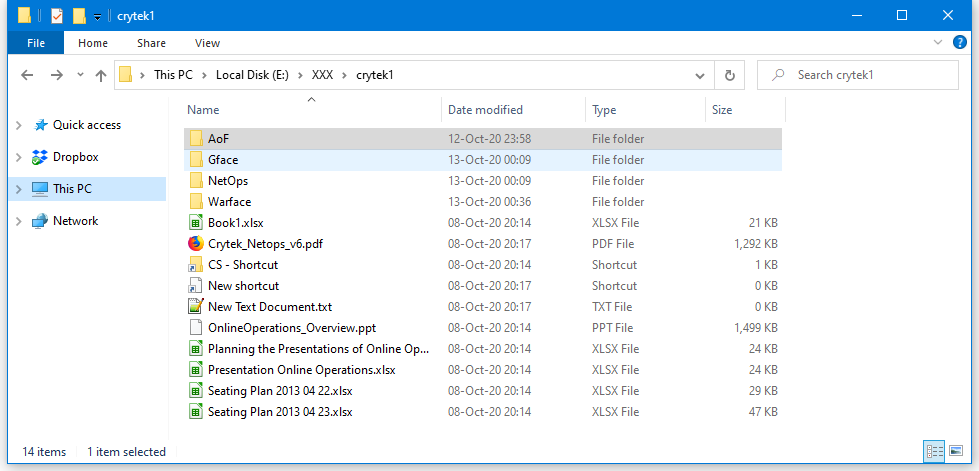
В последней утечке, кстати, Ubisoft пострадала гораздо меньше — всего 20 Мб слитых файлов. У Crytek, например, вымогатели выкрали 300 Мб, среди которых была информация о ходе разработки игровых проектов Arena of Fate и Warface.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru