



Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Команда SIRIUS Европейского контртеррористического центра, входящего в состав Европола, подготовила к выпуску игру, оттачивающую навыки полицейских по добыче нужной информации при наличии цифровых улик. Разработчики надеются, что их продукт поможет блюстителям правопорядка быстрее и лучше ориентироваться в куче свидетельств, оставшихся на месте преступления или захваченных у преступника.

Новый «тренажер» также призван научить полицейских правильно взаимодействовать с зарубежными коллегами и ИТ-компаниями, которые неохотно выдают данные клиентов, оберегая их покой. SIRIUS ранее уже доводилось общаться с Apple, Facebook и Google, и разработчики реализовали накопленный опыт в своем проекте.

Кроме того, в следственных кругах бытует убеждение, что с сервисов шифрованной связи вообще невозможно получить какую-либо информацию. Но это не так: в процессе игры полицейский сможет понять, что IP-адрес пользователя Signal или WhatsApp и сведения об использовании аккаунта добыть реально — если знать, какими словами убедить провайдера их выдать. Эти данные тоже можно с успехом использовать на стадии расследования.

Журналистам Forbes удалось ознакомиться с игрой Европола до ее выпуска; по их словам, она сочетает в себе элементы квеста с ветвящимся сюжетом и телевикторины «Кто хочет стать миллионером?». Звонки другу и помощь зала при этом, разумеется, исключены.

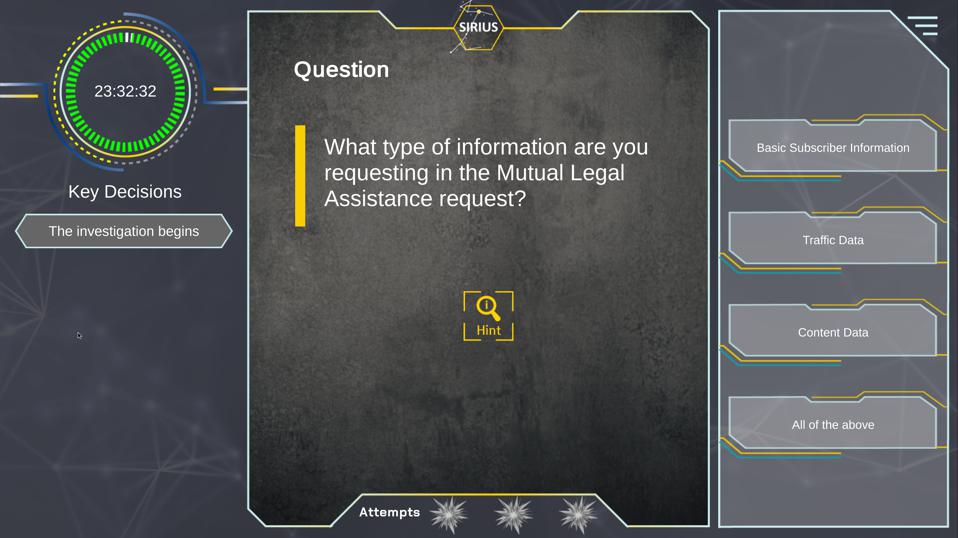
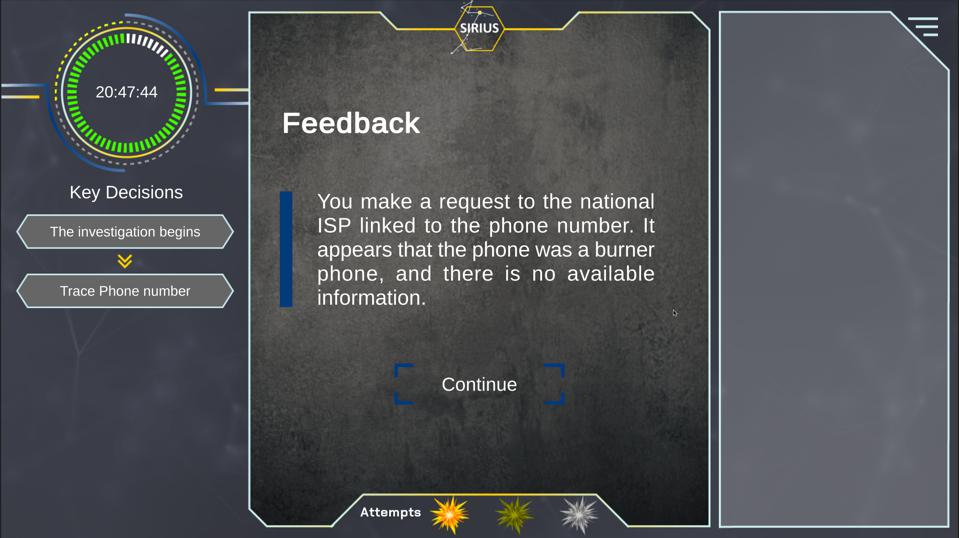
Сценариев терактов предлагается множество; начинается игра со сцены стрельбы на улице гипотетического города. Террористу удалось скрыться, но он обронил видеокамеру, помогавшую ему запечатлеть содеянное. Свидетельство преступления находит действующий персонаж по имени Bobby Cat (англ. bobcat = рысь, также намек на прозвище лондонских полицейских — бобби). Далее игроку предлагается ответить на ряд вопросов, выбирая нужные подсказки; при этом ему придется решать, какие данные запрашивать, у какого провайдера, каким образом и т. п.


Время, которое игрок затратит на получение полезной информации, тоже учитывается и приносит ему дополнительные баллы. Если добиться цели не удалось или процесс затянулся, на экране отображается огненная вспышка, имитирующая взрыв, и игроку предлагают другой сценарий.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru