



Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Службу Windows Update, отвечающую за обновление операционной системы, добавили в список потенциально опасных файлов LoLBins, с помощью которых атакующий может выполнить вредоносный код на компьютере пользователя.

Напомним, что LoLBins — исполняемые файлы (предустановленные или загруженные), которые могут участвовать в атаке злоумышленника, помогая ему избежать детектирования при установке и выполнении вредоносной составляющей.

Также с помощью LoLBins можно обойти контроль учётных записей Windows (UAC) или Windows Defender Application Control (WDAC).

В этот раз категория таких файлов пополнилась клиентом WSUS (Windows Update, wuauclt), расположенным в системной директории %windir%\system32. Этот клиент позволяет проверять наличие обновлений, устанавливать их через командную строку, без необходимости использовать пользовательский интерфейс.

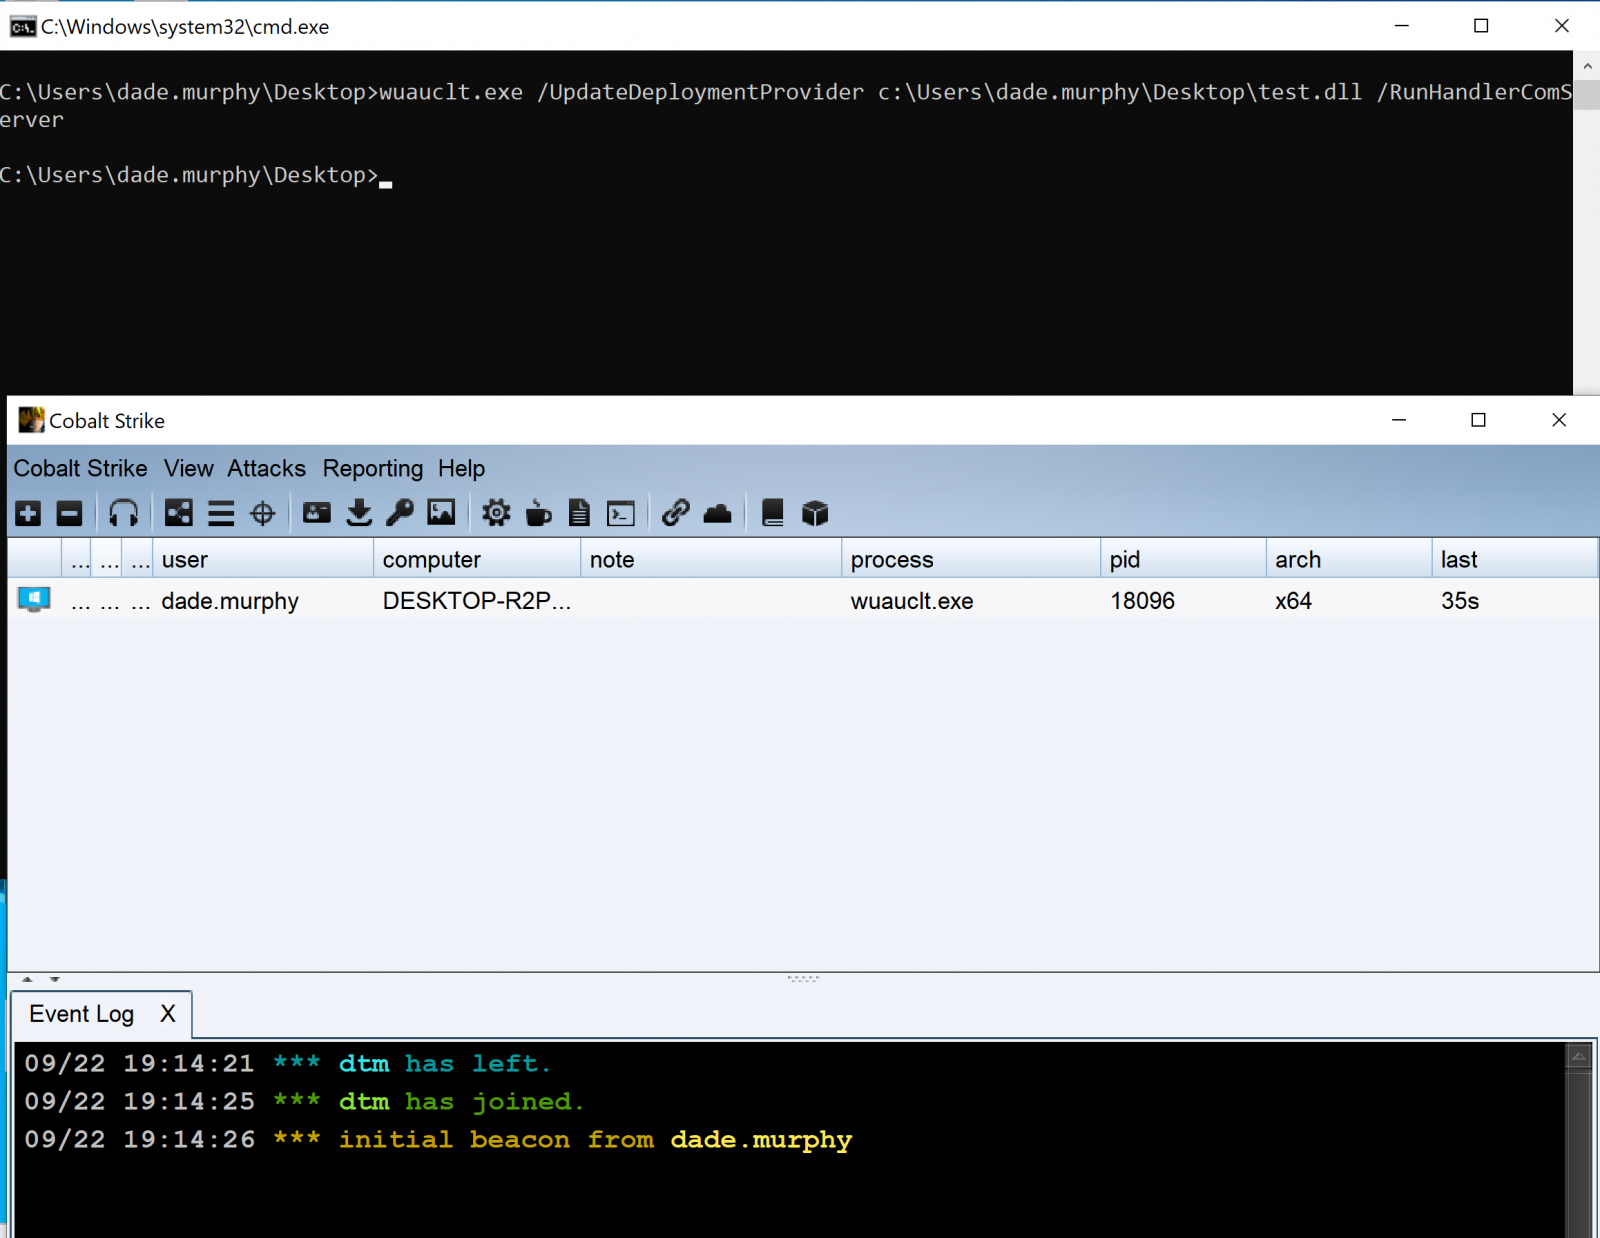
Исследователь из MDSec Дэвид Миддлхёрст обнаружил, что wuauclt можно использовать для выполнения кода в Windows 10, для этого требуется запустить его с помощью специально созданной DLL со следующими параметрами:

wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer


В этом случае «Full_Path_To_DLL» — пусть к DLL-библиотеке атакующего. Примечательно, что злоумышленник с помощью wuauclt может обойти как антивирусную защиту, так и контроль приложений и даже проверку цифровой подписи.

Миддлхёрст даже нашёл образец, который якобы киберпреступники использовали в реальных атаках.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru