



Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Службу Windows Update, отвечающую за обновление операционной системы, добавили в список потенциально опасных файлов LoLBins, с помощью которых атакующий может выполнить вредоносный код на компьютере пользователя.

Напомним, что LoLBins — исполняемые файлы (предустановленные или загруженные), которые могут участвовать в атаке злоумышленника, помогая ему избежать детектирования при установке и выполнении вредоносной составляющей.

Также с помощью LoLBins можно обойти контроль учётных записей Windows (UAC) или Windows Defender Application Control (WDAC).

В этот раз категория таких файлов пополнилась клиентом WSUS (Windows Update, wuauclt), расположенным в системной директории %windir%\system32. Этот клиент позволяет проверять наличие обновлений, устанавливать их через командную строку, без необходимости использовать пользовательский интерфейс.

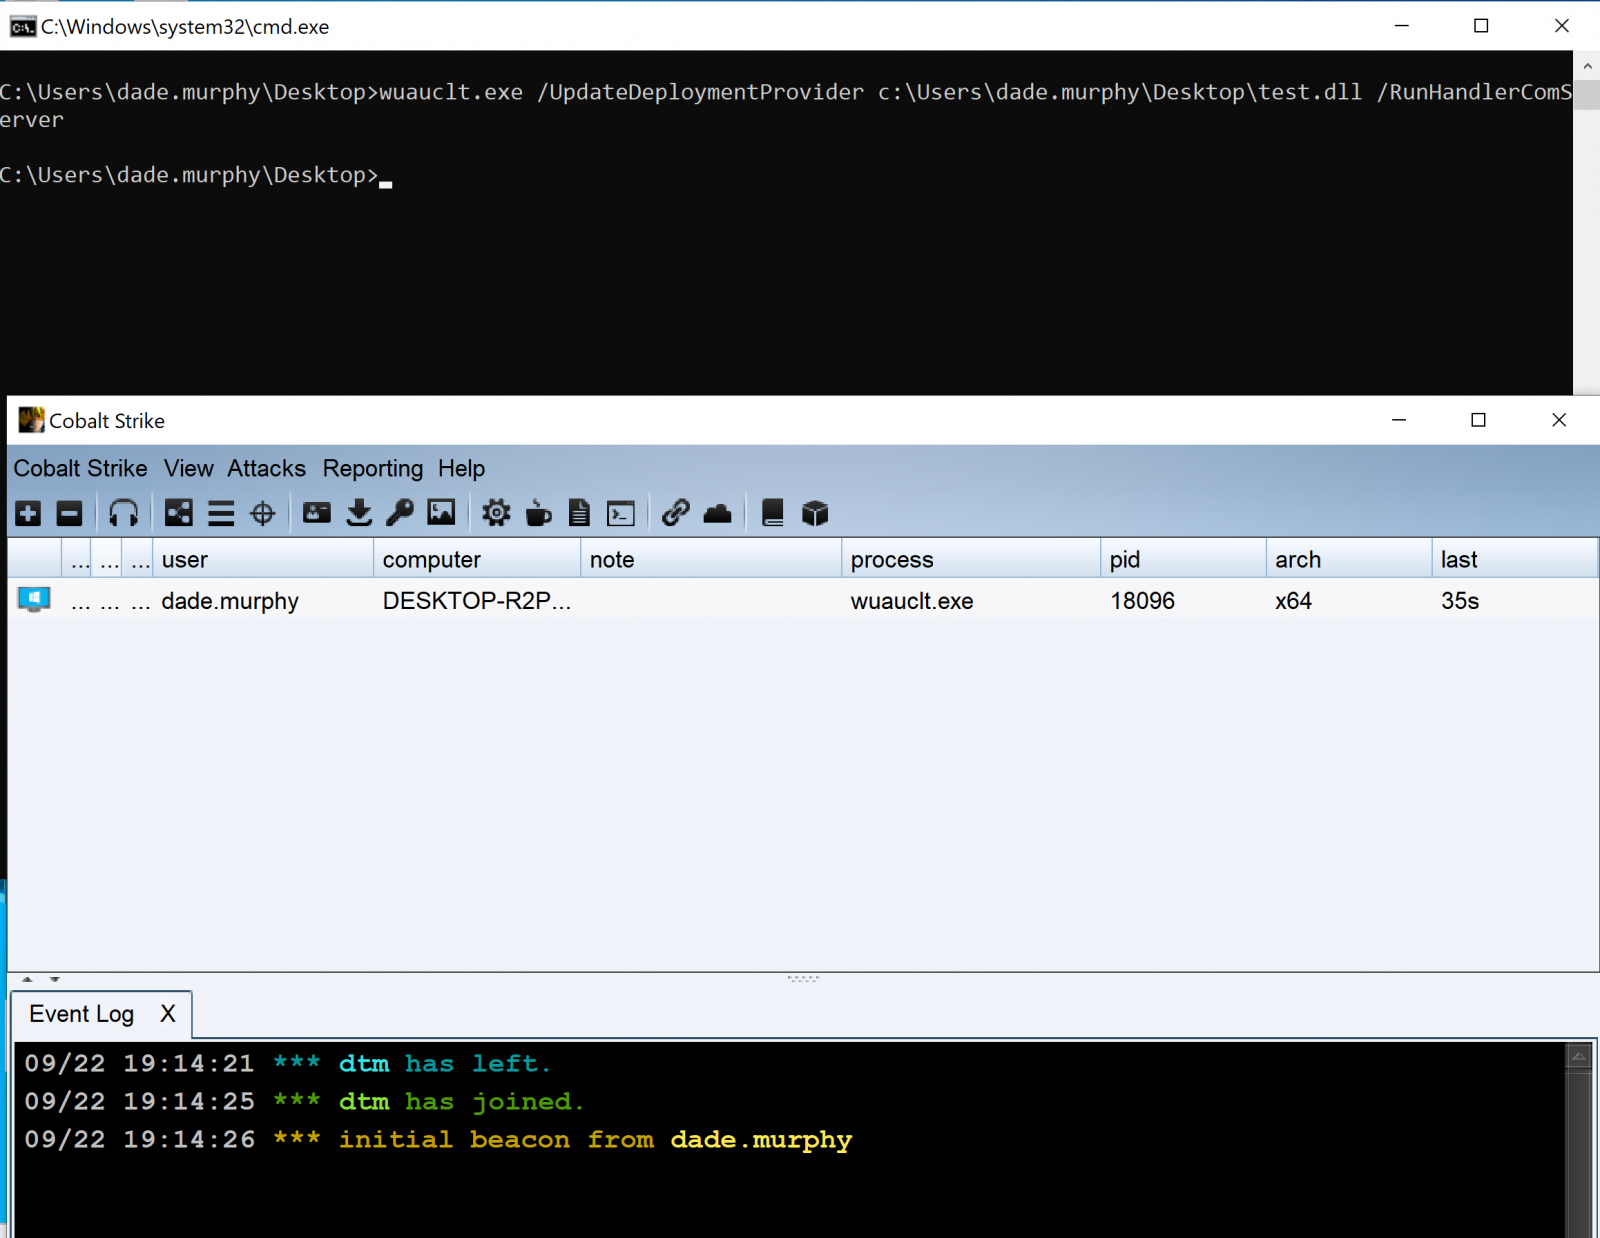
Исследователь из MDSec Дэвид Миддлхёрст обнаружил, что wuauclt можно использовать для выполнения кода в Windows 10, для этого требуется запустить его с помощью специально созданной DLL со следующими параметрами:

wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer


В этом случае «Full_Path_To_DLL» — пусть к DLL-библиотеке атакующего. Примечательно, что злоумышленник с помощью wuauclt может обойти как антивирусную защиту, так и контроль приложений и даже проверку цифровой подписи.

Миддлхёрст даже нашёл образец, который якобы киберпреступники использовали в реальных атаках.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru