



Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft предупредила пользователей о сложной программе-вымогателе для мобильной операционной системы Android. По словам техногиганта, вредонос использует службу уведомлений для вывода записки с требованиями выкупа.

Как правило, приложения-вымогатели для Android не шифруют пользовательские файлы, как это бывает в случае с десктопами, а перекрывают весь дисплей запиской со своими требованиями.

Такое окно во весь экран трудно или невозможно закрыть, в результате жертва не может нормально использовать мобильное устройство.

Как отметили в Microsoft, конкретно этот зловред постоянно совершенствуется. Прошлые версии вымогателя задействовали специальные возможности Android (accessibility services). Google в последнее время борется с таким поведением, закрывая лазейки для злонамеренной эксплуатации легитимных функций.

Последняя версия Android-вымогателя, которую Microsoft детектирует как AndroidOS/MalLocker.B, использует уже другой подход, что затрудняет удаление навязчивого окна.

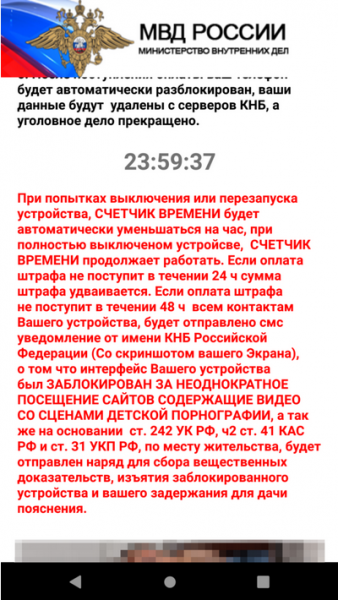
В этой кампании злоумышленники действуют от лица МВД России, уведомляя жертву об обнаружении на её устройстве изображений неприличного содержания. В течение 24 часов пользователь должен заплатить так называемый штраф.


Вредоносное приложение задействует уведомление типа «Call», требующее немедленного внимания от пользователя, а также функцию обратного вызова onUserLeaveHint(). Такой подход гарантирует, что требования выкупа останутся на экране, что бы жертва ни предпринимала.

В блоге Microsoft опубликованы технические детали и разбор новой версии программы-вымогателя для Android.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru