



Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft предупредила пользователей о сложной программе-вымогателе для мобильной операционной системы Android. По словам техногиганта, вредонос использует службу уведомлений для вывода записки с требованиями выкупа.

Как правило, приложения-вымогатели для Android не шифруют пользовательские файлы, как это бывает в случае с десктопами, а перекрывают весь дисплей запиской со своими требованиями.

Такое окно во весь экран трудно или невозможно закрыть, в результате жертва не может нормально использовать мобильное устройство.

Как отметили в Microsoft, конкретно этот зловред постоянно совершенствуется. Прошлые версии вымогателя задействовали специальные возможности Android (accessibility services). Google в последнее время борется с таким поведением, закрывая лазейки для злонамеренной эксплуатации легитимных функций.

Последняя версия Android-вымогателя, которую Microsoft детектирует как AndroidOS/MalLocker.B, использует уже другой подход, что затрудняет удаление навязчивого окна.

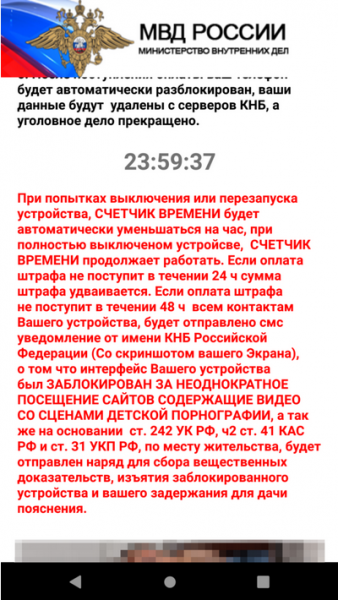
В этой кампании злоумышленники действуют от лица МВД России, уведомляя жертву об обнаружении на её устройстве изображений неприличного содержания. В течение 24 часов пользователь должен заплатить так называемый штраф.


Вредоносное приложение задействует уведомление типа «Call», требующее немедленного внимания от пользователя, а также функцию обратного вызова onUserLeaveHint(). Такой подход гарантирует, что требования выкупа останутся на экране, что бы жертва ни предпринимала.

В блоге Microsoft опубликованы технические детали и разбор новой версии программы-вымогателя для Android.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru