



ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

Одним из главных достижений разработчиков ОС Windows является простота установки и обновления программ в этой ОС. Это является большой проблемой для крупных и территориально распределенных систем, так как контролировать, что установлено на рабочих местах сотрудников становится практически невозможно.

Эта проблема влечет за собой целый комплекс возможных неприятных последствий:

  • Нерациональное использование рабочего времени (сотрудники играют в онлайн-игры или решают свои, не связанные со служебными, задачи)
  • Угрозы безопасности и промышленный шпионаж (устанавливаться инициативными пользователями могут потенциально опасные или заведомо вредоносные программы)
  • Нарушение работоспособности системы и/или непрерывности бизнес-процессов (вирусные заражения или рассинхронизация версий функционального программного обеспечения, которая может приводить (и часто приводит) к потере совместимости – невозможности совместной обработки файлов и баз данных, подлежащих совместной обработке, и тому подобное).

Контролировать состав ПО на рабочих местах исключительно на уровне инструкций – малоэффективно, если выполнение этих инструкций будет проверяться редко или не проверяться вообще.

Контролировать состав ПО встроенными средствами Windows можно (если считать эти средства доверенными), однако это, не исключая полностью перечисленных выше, вызывает новые проблемы – администраторы системы или сбиваются с ног, выполняя требования пользователей по обновлению или установке ПО (и все равно не могут избежать рассинхронизации версий) или выдают административные права всем желающим.

Для систематической (а также и внезапной, вне расписания) проверки состава ПО на рабочих местах предназначен программный продукт «Паспорт ПО», с помощью которого для каждого рабочего места создается и периодически проверяется «паспорт», в котором отражен перечень установленного ПО и его характеристики.

В общем виде порядок работы с «Паспорт ПО» следующий.

Однократно проводятся процедуры подготовки системы:

  1. автоматически (или вручную, при необходимости) формируется список ПКО с разбивкой по подразделениям. В качестве ПКО могут выступать автоматизированные рабочие места и серверы под управлением ОС Windows;
  2. формируется общая база ПО, которое в принципе может быть допущено к установке и использованию в организации;
  3. формируется общая база шаблонов – типовых конфигураций рабочих мест разных типов (это важно, если в основном рабочие места унифицированы по функциональности);
  4. шаблоны назначаются рабочим местам – будущим подконтрольным объектам (ПКО);
  5. формируются «паспорта» ПО на ПКО.

Далее идет собственно работа системы:

  1. проведение сканирования (по регламенту или по запросу) и обработка его результатов.

Полученный в результате сканирования новый «паспорт» сверяется «Паспортом ПО» с ранее утвержденным и различия (если они выявлены) визуализируются.

Управляющий персонал может принять решение по каждому рабочему месту – принять изменения и зафиксировать новый «паспорт» в качестве утвержденного для этого рабочего места или эскалировать дальнейший разбор ситуации и принятие мер.

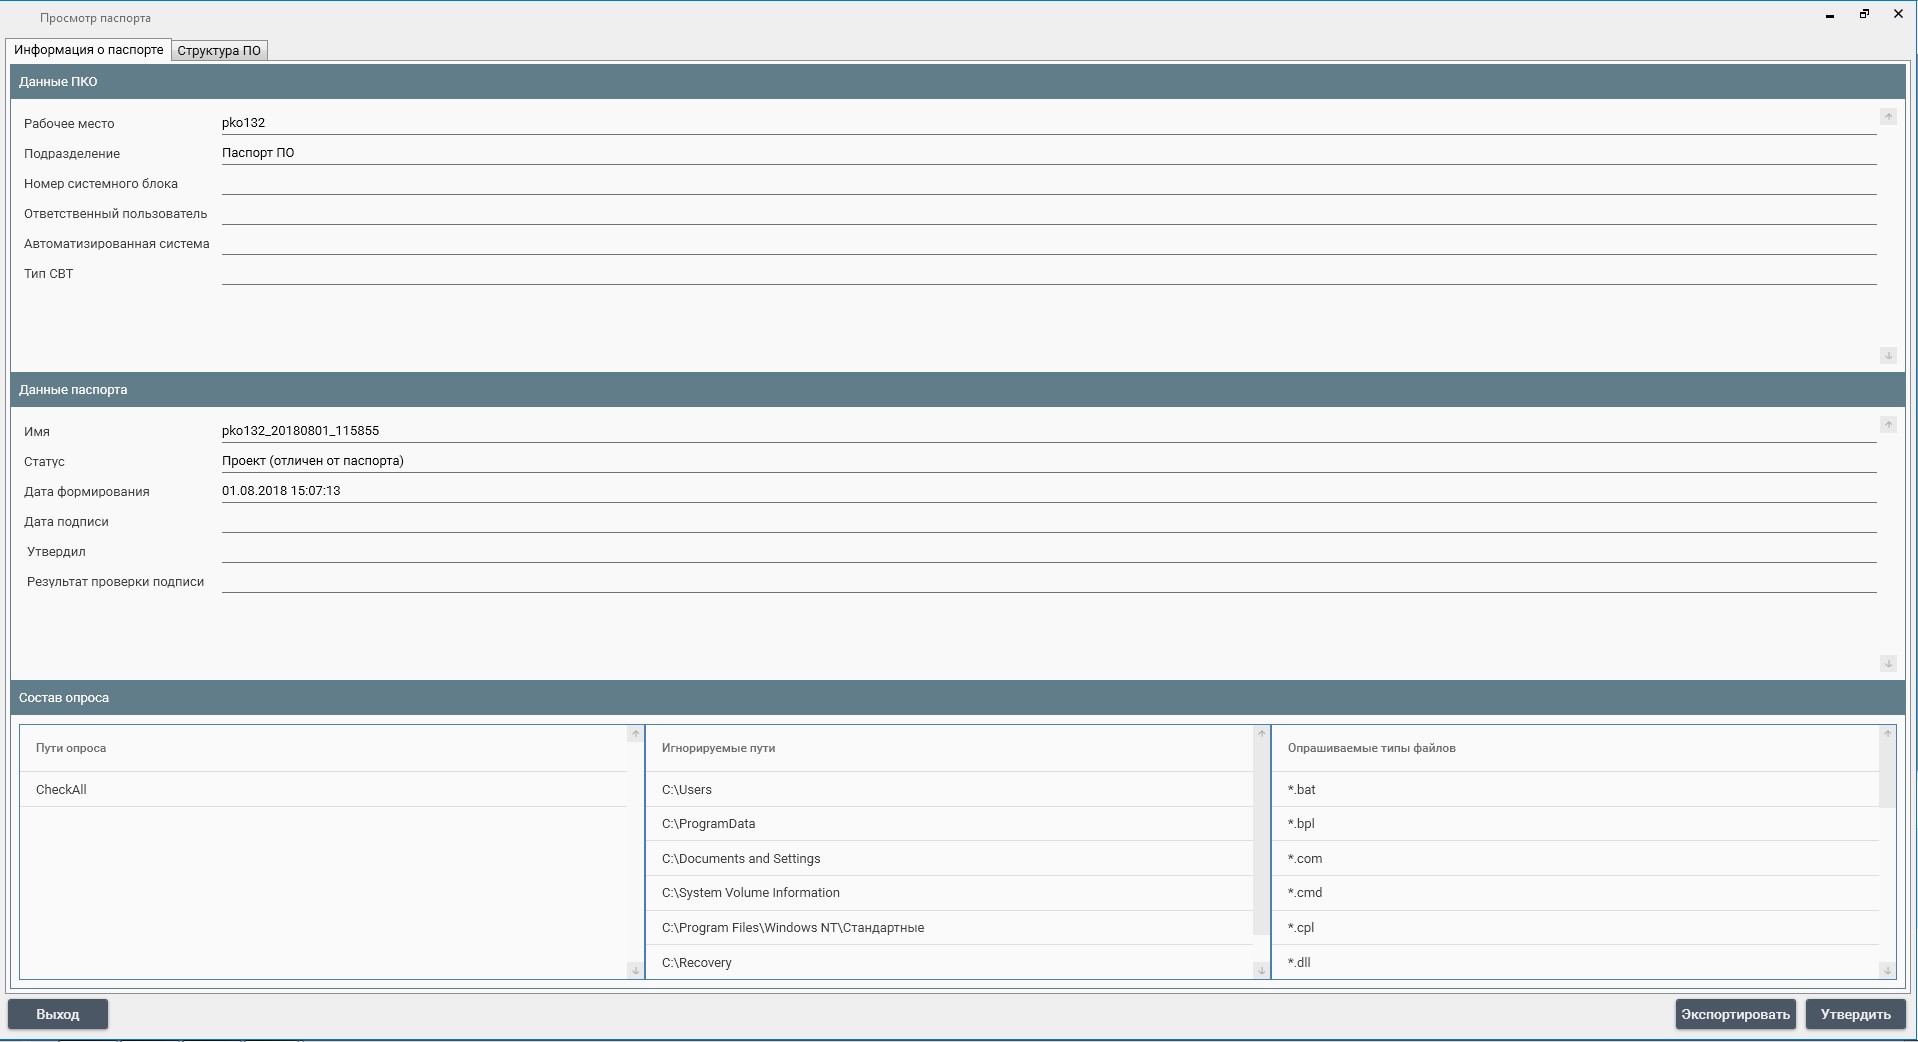
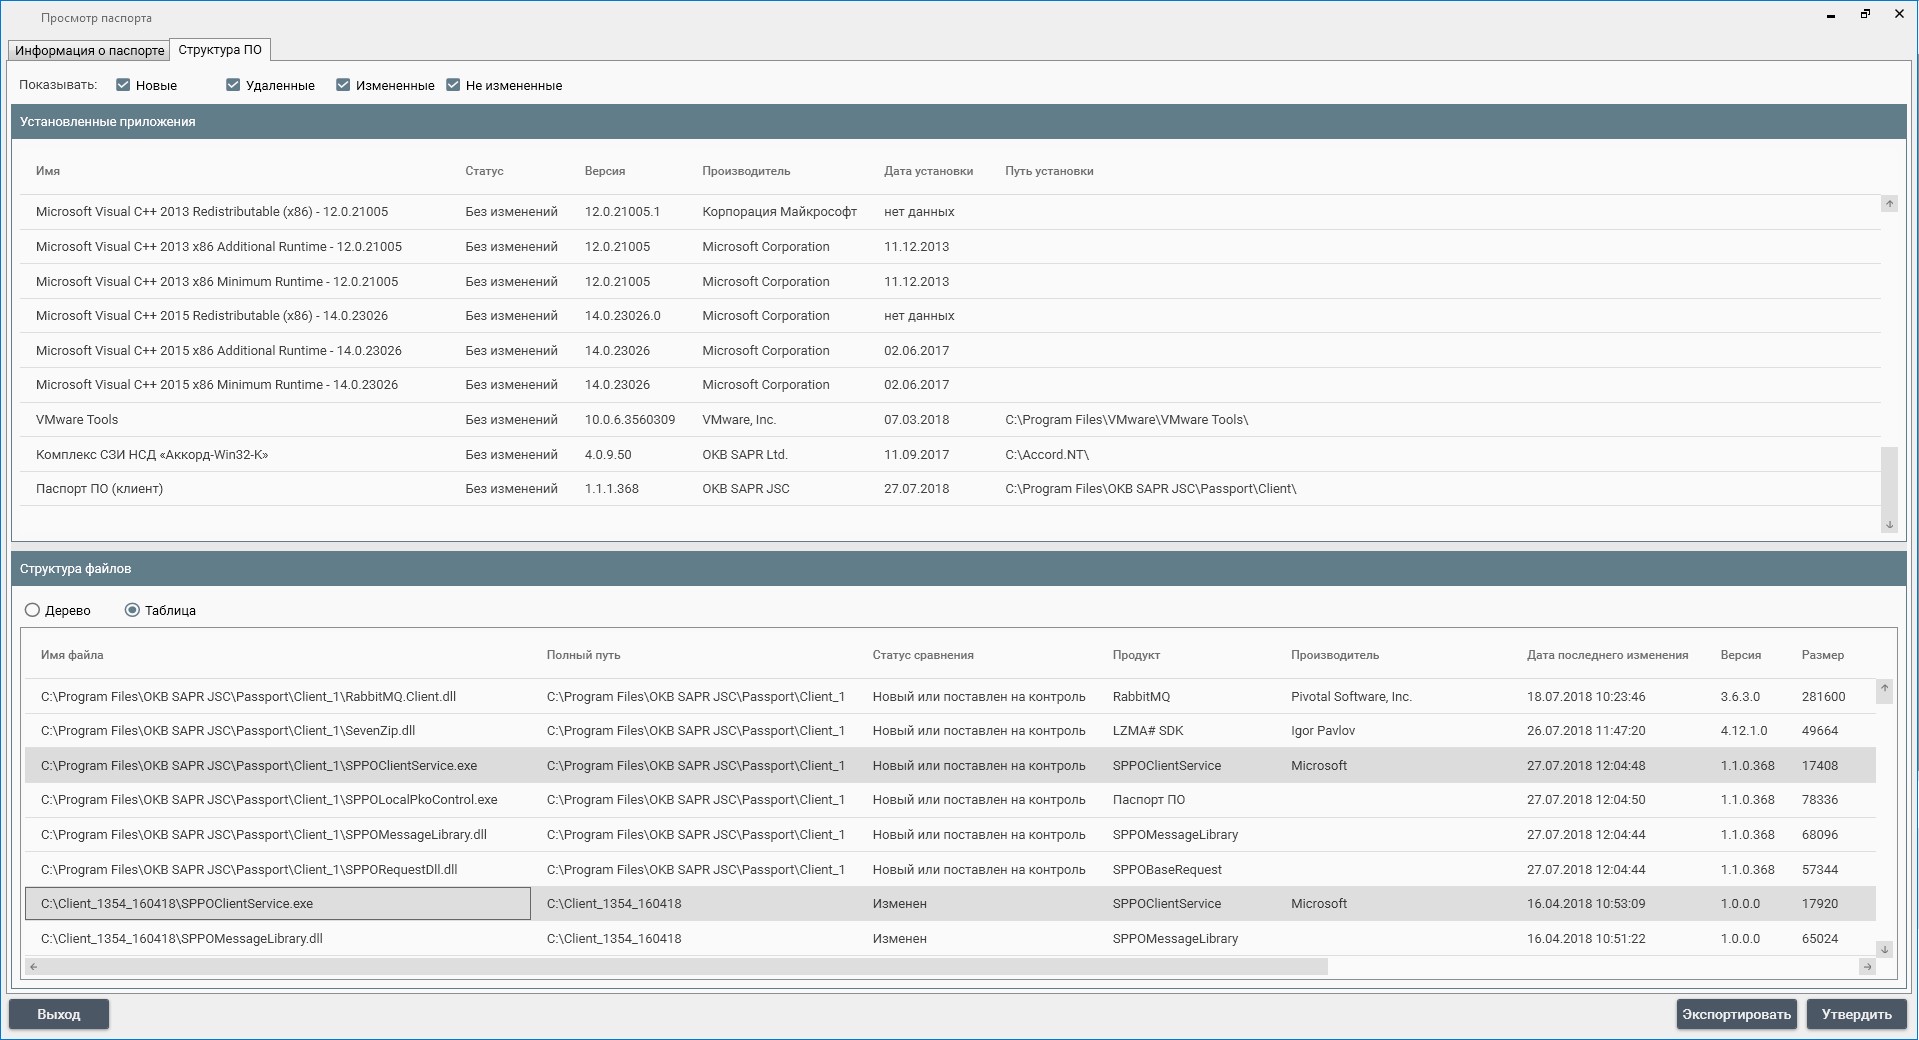
Такой порядок позволяет достаточно точно (регламент сверок настраивается) понимать, когда произошло изменение, кто утвердил предыдущее состояние, и еще массу важных для последующего анализа параметров (пример «паспорта» см. на рис. 1 и 2).

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru