



Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Последние десять дней некто запускает серию качественно организованных кибератак, нацеленных на срыв операций знаменитого ботнета Trickbot. Это действительно очень мощный вредонос, поскольку в настоящее время он присутствует более чем на двух миллионах заражённых компьютеров.

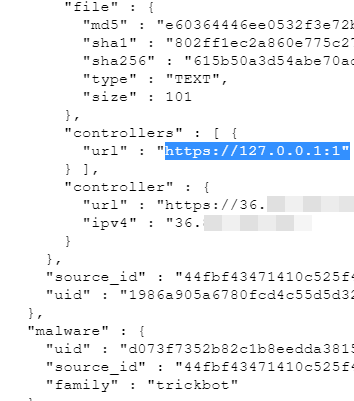
22 сентября неизвестные установили новый файл конфигурации на Windows-компьютеры, заражённые Trickbot. Как правило, операторы ботнета используют такие файлы для передачи новых инструкций ботам.

Однако в этом случае всё было иначе: отправленный 22 сентября файл конфигурации указал Trickbot на новый командный сервер, якобы расположенный по адресу 127.0.0.1 (localhost). На странную кампанию обратила внимание команда Intel 471.


По словам специалистов, все данные говорят о том, что за странным обновлением настроек вредоноса стоят не операторы Trickbot, а некий неизвестный хактивист (или группа хактивистов).

«Практически сразу после того, как странный файл конфигурации доставили на заражённые машины, все командные центры Trickbot перестали корректно отвечать на запросы ботов. В результате получилось, что вся центральная инфраструктура ботнета была выведена из строя. Поскольку оба события произошли практически в одно и то же время, есть основания предположить, что это скоординированная операция, направленная на прекращение деятельности Trickbot», — пишет команда Intel 471.

Само собой, кто-то пытается атаковать операторов Trickbot, уверен глава Intel 471 Марк Арина. Это может быть независимый исследователь, власти какой-либо страны или же просто конкурирующая киберпреступная группировка.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru