



Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

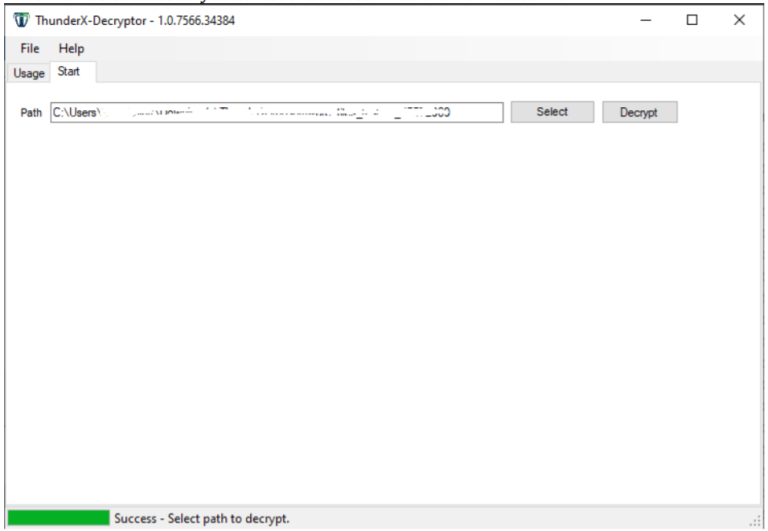
Пользователи и организации, пострадавшие от атаки программы-вымогателя ThunderX, теперь могут бесплатно расшифровать свои файлы. А всё благодаря команде Tesorion, разработавшей дешифратор.

Семейство шифровальщиков ThunderX ещё довольно молодое — первые атаки этой вредоносной программы эксперты зафиксировали в конце августа 2020 года.

Чуть позже исследователи в области кибербезопасности нашли баг в процессе шифрования, которое использовал ThunderX. Именно ошибка в коде помогла специалистам разработать инструмент для восстановления данных жертв.

Новый дешифратор работает с текущей версией ThunderX, которая добавляет к зашифрованным файлам расширение .tx_locked. Чтобы расшифровать свои данные, пользователи должны загрузить копию записки с требованиями (readme.txt) и один из пострадавших файлов. Тогда дешифратор выдаст нужный ключ.


Саму утилиту для расшифровки можно скачать с сайта проекта NoMoreRansom — здесь. По завершении дешифровки программа покажет количество успешно восстановленных файлов, а также число тех, что расшифровать не удалось.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru