



Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

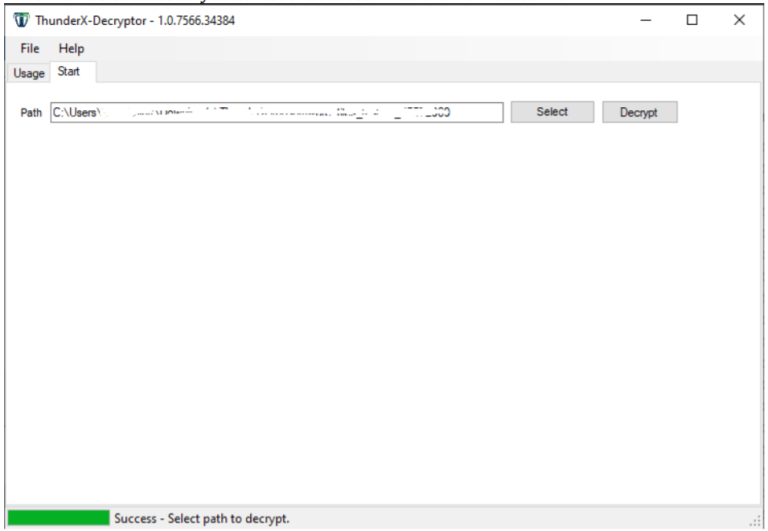
Пользователи и организации, пострадавшие от атаки программы-вымогателя ThunderX, теперь могут бесплатно расшифровать свои файлы. А всё благодаря команде Tesorion, разработавшей дешифратор.

Семейство шифровальщиков ThunderX ещё довольно молодое — первые атаки этой вредоносной программы эксперты зафиксировали в конце августа 2020 года.

Чуть позже исследователи в области кибербезопасности нашли баг в процессе шифрования, которое использовал ThunderX. Именно ошибка в коде помогла специалистам разработать инструмент для восстановления данных жертв.

Новый дешифратор работает с текущей версией ThunderX, которая добавляет к зашифрованным файлам расширение .tx_locked. Чтобы расшифровать свои данные, пользователи должны загрузить копию записки с требованиями (readme.txt) и один из пострадавших файлов. Тогда дешифратор выдаст нужный ключ.


Саму утилиту для расшифровки можно скачать с сайта проекта NoMoreRansom — здесь. По завершении дешифровки программа покажет количество успешно восстановленных файлов, а также число тех, что расшифровать не удалось.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru