



Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупреждает администраторов систем Windows Server: необходимо срочно установить все вышедшие обновления безопасности, поскольку злоумышленники активно эксплуатируют уязвимость Zerologon в реальных атаках.

Напомним, что Microsoft устранила Zerologon с выходом августовского набора патчей. Уязвимость, которую отслеживают под идентификатором CVE-2020-1472, получила 10 баллов из 10 по степени опасности.

При успешной эксплуатации брешь позволяет атакующим повысить свои права до администратора домена и, по сути, получить над ним контроль. Специалисты компании Secura опубликовали PoC-код, демонстрирующий возможность эксплуатации Zerologon.

Теперь, судя по всему, в руках киберпреступников есть реальный рабочий эксплойт, поскольку Microsoft предупредила об активных атаках с использованием Zerologon.

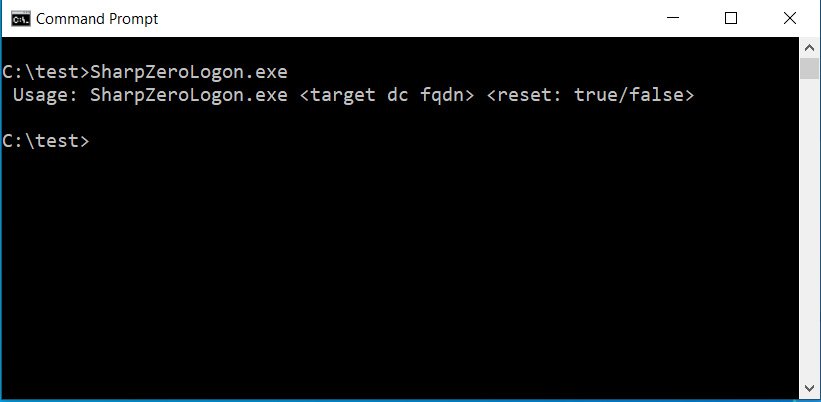
Техногигант даже привёл три образца вредоносной программы — исполняемые файлы .NET с именем «SharpZeroLogon.exe». На данный момент семплы можно найти на VirusTotal: первый, второй, третий.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru