



Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Zerologon — опасная атака, использующая критический баг в Windows Server

Администраторам корпоративных версий Windows Server следует срочно установить августовский набор патчей, поскольку в Сети появился эксплойт для опаснейшей уязвимости — CVE-2020-1472.

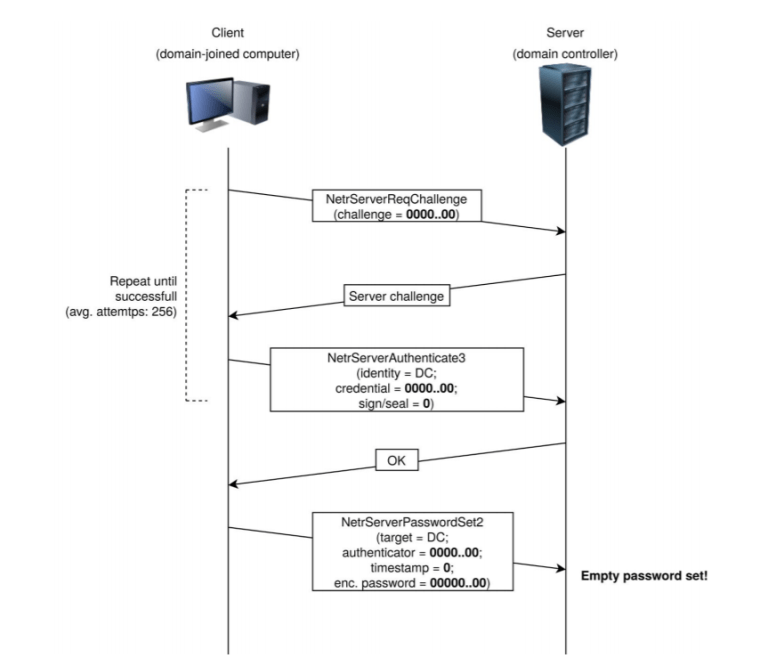
Новый вектор атаки назвали Zerologon, он задействует эксплойт для бреши CVE-2020-1472, позволяющей повысить права в системе.

Проблема безопасности кроется в системной службе Netlogon, отвечающей за аутентификацию и регистрацию на контроллерах домена.

«Уязвимость, приводящая к повышению привилегий, появляется в тот момент, когда атакующий устанавливает соединение с защищённым каналом уязвимой службы Netlogon, используя соответствующий протокол — MS-NRPC», — описывает дыру Microsoft.

«Если злоумышленник успешно использует брешь, ему удастся запустить специально созданное приложение на устройстве в сети».

Техногигант также отметил, что эксплуатация подразумевает подключение к контроллеру домена с помощью MS-NRPC, вследствие чего не прошедший аутентификацию атакующий сможет получить доступ администратора.

Microsoft пока отказывается публиковать технические подробности уязвимости, и это легко объяснить: по шкале CVSSv3 проблема безопасности получила максимальные 10 баллов. Другими словами, более опасной бреши нельзя придумать.

Специалисты компании Secura опубликовали отчёт, в котором подробно анализируют уязвимость CVE-2020-1472. Согласно данным исследователей, атаку ZeroLogon можно использовать для доставки вредоносной программы или шифровальщика в сеть жертвы.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru