



Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom, популярного сервиса для видеоконференций, выполнили одну из давних просьб общественности — внедрить двухфакторную аутентификацию. Теперь этот дополнительный слой защиты доступен каждому пользователю приложения.

В этом году Zoom получил немало критики за различные уязвимости и лазейки для злоумышленников и просто шутников. Именно поэтому шаг в сторону дополнительной безопасности должен реабилитировать разработчиков.

Поскольку всеобщий переход на удалёнку серьёзно поднял популярность Zoom, злоумышленники тоже переключились на поиск уязвимостей в этом приложении. Поэтому странно, конечно, что мы получаем 2FA спустя столько месяцев активного использования сервиса.

Тем более в апреле стало известно, что 500 тысяч аккаунтов пользователей Zoom продаются на онлайн-площадках дарквеба.

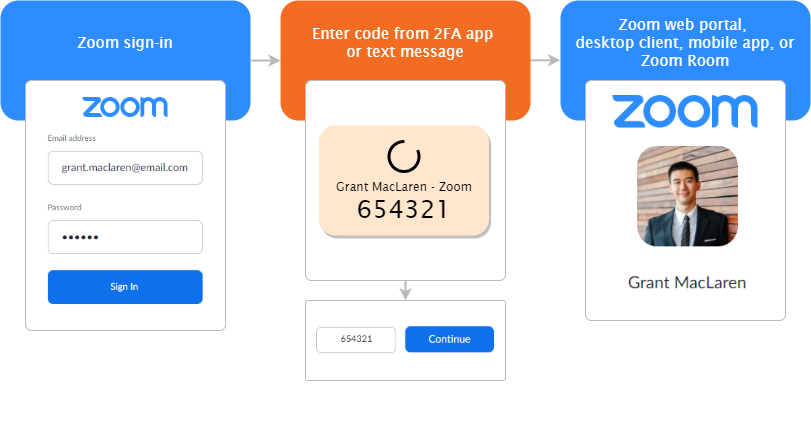
По словам разработчиков, приложение поддерживает протокол Time-Based One-Time Password (TOTP), однако менее защищённая, но более привычная аутентификация с помощью SMS-сообщения или звонка также присутствует.

Чтобы активировать 2FA для своей учётной записи, следует в дашборде Zoom пройти в раздел «Дополнительные опции защиты». Подробная инструкция по активации лежит здесь.


Со своей стороны рекомендуем всем включить двухфакторную аутентификацию, поскольку без неё аккаунт значительно легче увести. Тот факт, что все либо давно задействуют этот слой защиты, либо стараются двигаться в сторону 2FA, говорит о важности дополнительного фактора.

Например, Илон Маск недавно признался, что двухфакторная аутентификация появилась в приложении Tesla непростительно поздно.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru