



Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Специально созданные темы оформления в Windows 10 могут помочь злоумышленнику запустить атаку «Pass-the-Hash» и выкрасть учётные данные от аккаунта Windows. Известно, что операционная система позволяет пользователям создавать собственные темы, в которых можно настраивать цвета, звуки, стиль курсора мыши и обои рабочего стола.

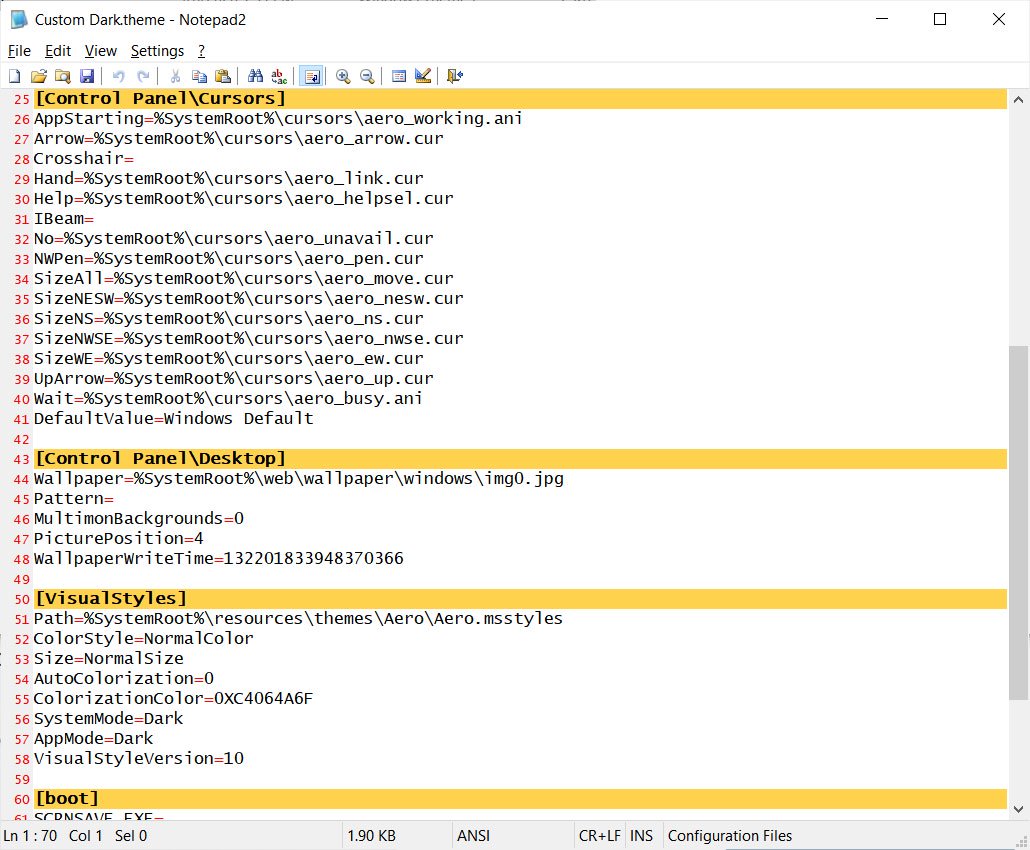
Пользователи Windows могут в любой момент переключаться между разными темами, если захотят изменить вид ОС. Все созданные темы хранятся в директории %AppData%\Microsoft\Windows\Themes в виде файлов с расширением .theme — например, «Custom Dark.theme».


Любой кастомной темой Windows можно при желании делиться со знакомыми и друзьями. В этом случае они компонуются в файл с расширением .deskthemepack, который можно установить по двойному клику.

Джимми Бейн, исследователь в области кибербезопасности, обнаружил, что специально созданные темы для Windows можно использовать для атак «Pass-the-Hash». Это значит, что злоумышленник получает возможность выкрасть хеши имён пользователей и паролей. Для этого достаточно лишь обманом заставить пользователя обратиться к SMB-шаре, требующей аутентификацию.

При попытке получить доступ к удалённому ресурсу Windows автоматически отправит имя пользователя и NTLM-хеш пароля. Далее атакующий попытается дехешировать пароль и взломать аккаунт пользователя.

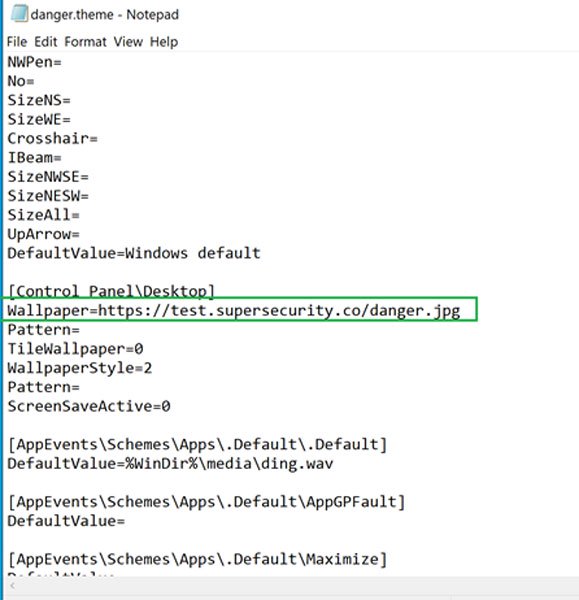
Специальные кастомные темы помогают в этом случае, если обои рабочего стола настроить на использование удалённого источника.


Другими словами, Windows будет автоматически отправлять учётные данные, если злоумышленник правильно настроит тему оформления.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru