



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

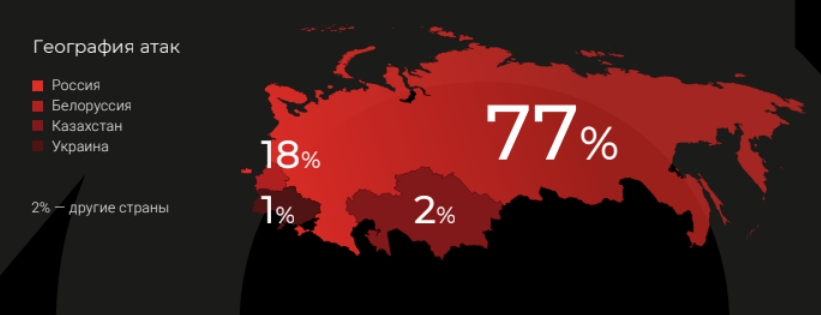
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru