



Кибермошенники обманывают предпринимателей, обещая операционные выплаты

Кибермошенники обманывают предпринимателей, обещая операционные выплаты

Кибермошенники обманывают предпринимателей, обещая операционные выплаты

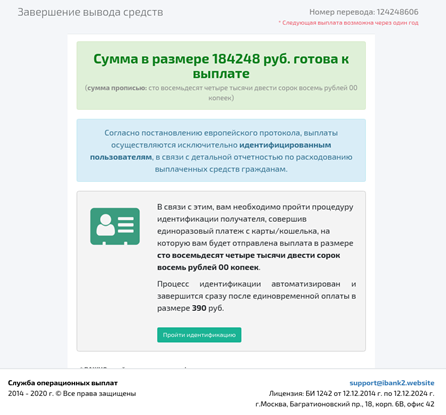
Кибермошенники используют новую схему в атаках на небольшие компании. Для маскировки своих действий злоумышленники используют тему компенсации по «операционным выплатам». О новой кампании рассказали эксперты «Лаборатории Касперского».

Первым делом жертве приходит электронное письмо, отправители которого утверждают, что на внутренний счёт зачислено несколько сотен тысяч рублей.

Все подробности авторы письма обещают по ссылке, ведущей на документ, размещённый в легитимном хранилище. Именно использование известного сервиса для хранения файлов помогает преступникам обойти защитные решения.

Ничего не подозревающий получатель, как правило, переходит по ссылке, после чего видит информацию о компенсации в качестве «операционных выплат». Если жертва нажмёт на форму, её переадресуют на мошеннический ресурс, где нужно будет завести личный кабинет, придумать пароль для доступа к нему и указать имя, фамилию.

Заключительным этапом пользователя попросят пройти идентификацию, которая требует оплаты в размере 390 рублей — «комиссия». Именно эта сумма уходит киберпреступникам.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru