



Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

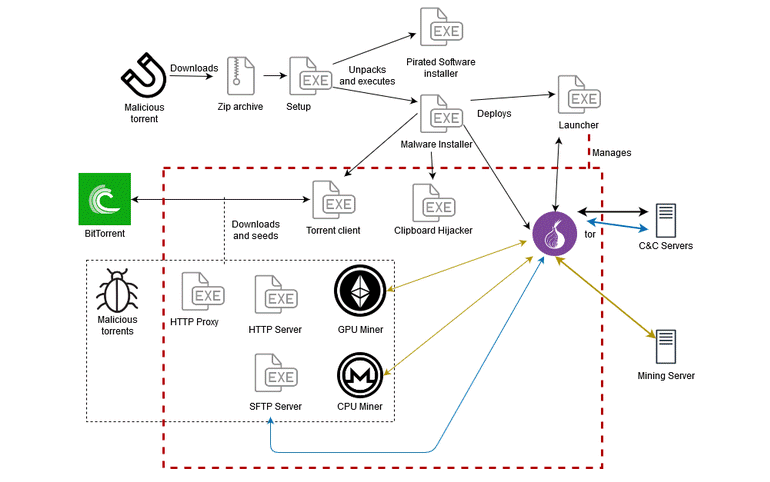
Антивирусная компания ESET опубликовала анализ недавно обнаруженного семейства вредоносных программ для Windows. Получивший имя KryptoCibule вредонос действовал с конца 2018 года, однако эксперты заметили его лишь сейчас.

По словам ESET, KryptoCibule особо опасен для владельцев криптовалюты, поскольку тремя основными функциями зловреда являются:

  1. Установка в систему жертвы криптомайнера.
  2. Кража файлов, связанных с криптокошельками.
  3. Подмена адресов цифровых кошельков в буфере обмена.

Такие функциональные возможности — результат кропотливой работы авторов KryptoCibule. Оказалось, что киберпреступники постепенно добавляли новые функции с момента запуска вредоноса (конец 2018 года).

Как объяснили в ESET, KryptoCibule со временем превратился в сложную киберугрозу со множеством компонентов. Зловред на голову опережает стандартные семейства злонамеренных программ.

В настоящее время KryptoCibule распространяется с помощью торрент-сайтов, на которых можно найти пиратские программы. Это значит, что посетители таких ресурсов, скачивая и устанавливая нужный софт, получают в довесок KryptoCibule.

Вредонос оснащён механизмом, позволяющим ему восстанавливать работу после перезагрузки. Для этого используется запланированное в Windows задание. Также образец использует сеть Tor, чтобы незаметно взаимодействовать с командным сервером (C2). В какой-то момент KryptoCibule может скачать дополнительные модули.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru