



Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Команда White Ops обнаружила набор Android-приложений, устанавливающих в систему скрытый браузер, который впоследствии используется для загрузки переполненных рекламой веб-страниц.

Точное количество сомнительных приложений никто не называет, но известно, что Google уже удалил их из официального магазина Play Store.

В целом, как сообщили исследователи White Ops, обнаруженные программы являются частью ботнета, специализирующегося на мошенничестве с рекламой. Ботнет получил имя Terracotta.

Команда White Ops следила за активностью операторов Terracotta с конца 2019 года — именно тогда ботнет начал активно разворачивать операции. Всё начиналось с загрузки вредоносного софта в Google Play Store, пользователям обещали подарки, если они установят приложения на свои устройства.

Например, доверчивых людей заманивали бесплатными туфлями, кроссовками, сапогами, билетами, купонами и даже услугами стоматолога. Условие было такое: установить приложение и выждать две недели для получения подарка.

Установленные программы загружали и запускали модифицированную версию Google Chrome, которая использовалась для просмотра контента из приложения — WebView.

Вредоносную версию WebView-браузера прятали от пользователя, параллельно реализуя мошеннические рекламные схемы.

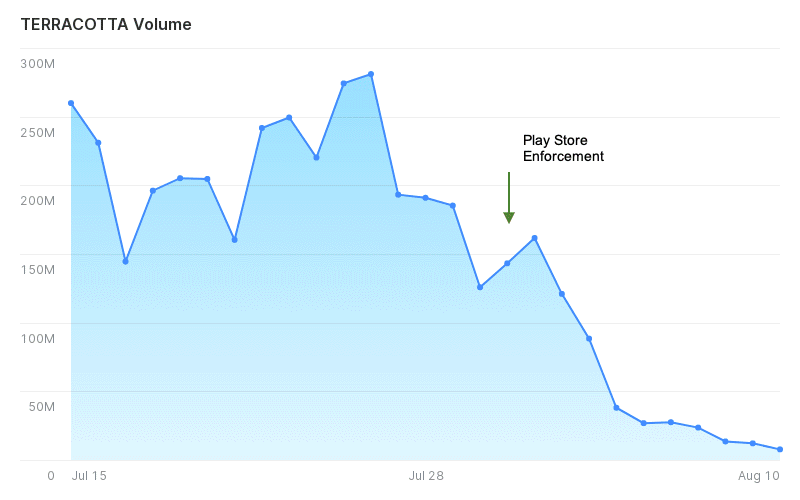
По словам специалистов White Ops, Terracotta не только сложная киберугроза, но и очень масштабная. Операторы ботнета используют непростые техники обхода детектирования. Всего лишь за последнюю неделю июня Terracotta удалось незаметно загрузить более двух миллиардов рекламных объявлений на 65 тыс. заражённых смартфонов.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru