



Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

Кибершпионы используют эксплойт для Autodesk 3D Max в целевых атаках

В новых целевых атаках кибершпионская группировка использует интересный метод проникновения в сеть международной организации. Специалисты Bitdefender, наблюдавшие за действиями группы, заявили о признаках качественно организованной кампании.

В частности, кибершпионы задействуют специально созданный плагин для Autodesk 3D Max. Исследователи считают, что злоумышленников нанял один из конкурентов компании-жертвы.

«В ходе расследования выяснилось, что инфраструктура, используемая киберпреступниками для тестирования вредоносной нагрузки, располагается в Южной Корее», — гласит пресс-релиз (PDF) Bitdefender.

Раньше мы уже наблюдали атаки APT-групп на финансовый сектор (ближайший пример — DeathStalker), но в этот раз преступники впервые применили ту же тактику к сфере недвижимости.

Что касается использования плагина: Autodesk в этом месяце предупреждал пользователей об эксплойте для MAXScript — «PhysXPluginMfx». С его помощью атакующий мог сбросить настройки 3D Max и выполнить вредоносный код.


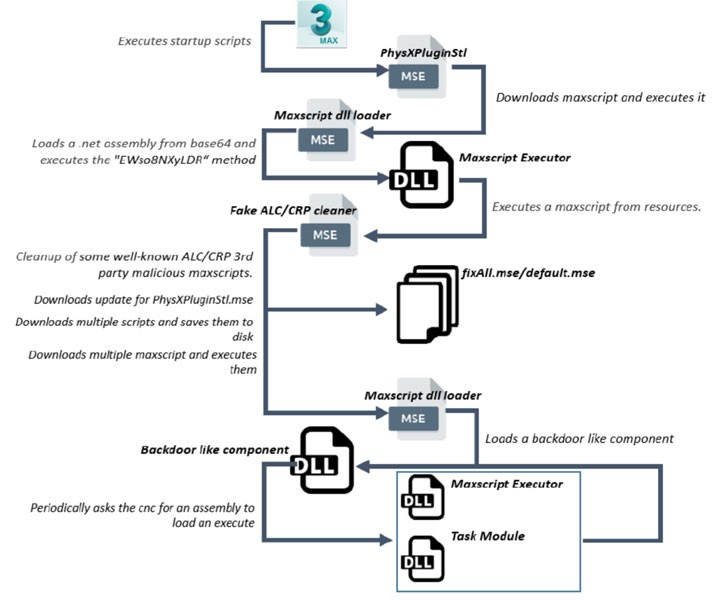
Согласно анализу Bitdefender, образец PhysXPluginStl.mse содержал встроенный DLL-файл, загружающий дополнительные бинарники .NET с командного сервера (C&C). Основная задача этих составляющих — выкрасть важные внутренние документы.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru