



70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

Более 70% уязвимостей АСУ ТП, выявленных в первой половине 2020 года, допускают удалённую эксплуатацию. Об этом сообщили специалисты компании Claroty, также отметив, что в случае автоматизированных систем управления на сегодняшний день превалирует сетевой вектор атаки.

Claroty опирается на результаты своего исследования, в ходе которого эксперты проанализировали 365 брешей, добавленных в Национальную базу данных уязвимостей (NVD), и ещё 385 дыр, о которых рассказало Агентство кибербезопасности и защиты инфраструктуры (CISA).

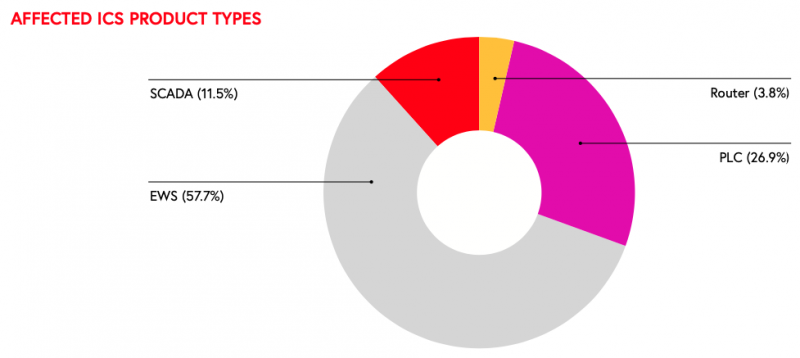
Изученные специалистами проблемы безопасности затрагивают продукцию 53 вендоров, практически три четверти таких дыр были выявлены благодаря усилиям исследователей в области кибербезопасности.

По словам Claroty, основная цель исследования заключалась в сборе максимально точных и подробных сведений об уязвимостях АСУ ТП. В отчётах CISA эксперты нашли как совпадения, так и противоречия.

«Например, в некоторых случаях мы видели, что в уведомлениях ICS-CERT нет полной информации по отдельным CVE, хотя они подробно описывались в NVD. Бывало и наоборот», — объяснили в Claroty.

В самом отчёте (PDF) есть интересная информация относительно типа выявленных за первую половину 2020 года уязвимостей. Оказалось, что 70% брешей, перечисленных в базе NVD, можно использовать удалённо.

Также стоит упомянуть, что почти 50% дыр допускают удалённое выполнение кода, 41% позволяют атакующему прочитать данные приложения, 39% можно задействовать для DoS-атак, 37% — для обхода защитных механизмов.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru