



Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

У иных киберпреступников совершенно нет рамок и принципов, их интересует только прибыль. О новой кампании подобных личностей стало известно команде Group-IB. С начала августа специалисты зафиксировали кибератаки на три крупных благотворительных организации.

Как сообщили эксперты центра реагирования на киберинциденты CERT-GIB, злоумышленники готовят похожие операции ещё против 7 благотворительных организаций.

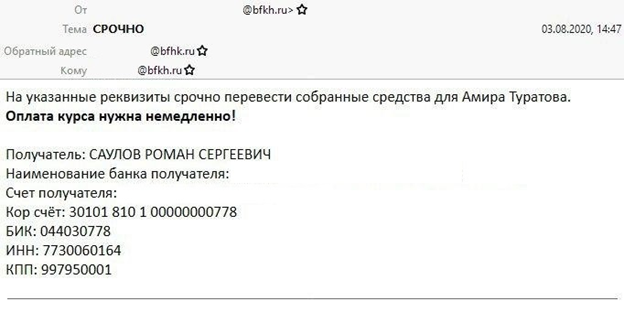
Атакующие применяют подмену (спуфинг) адреса электронной почты, отправляют фейковые письма от лица руководителей благотворительных фондов. Как правило, в этих письмах мошенники просят оплатить лечение одного из подопечных.

В самом начале августа преступники направили такие сообщения трём сотрудникам «Фонда Хабенского». Мошенники требовали срочно перевести собранные для подопечного средства на указанные реквизиты.

К счастью, бдительные сотрудники заподозрили неладное, поскольку фонд никогда раньше не переводил деньги на личные банковские счета или кошельки. В связи с подозрениями получатели переслали письма специалистам из Group-IB.


Как выяснили эксперты, злоумышленники подделали технический заголовок, чтобы сотрудники фонда думали, что получили письмо от директора. В поле для обратного адреса преступники указали поддельный домен (bfhk[.]ru), замаскированный под официальный, принадлежащий фонду Хабенского (bfkh[.]ru).

Если бы сотрудники в ответ написали письмо, оно бы попало в руки злоумышленников, что позволило бы последним продолжить диалог и попытаться окончательно ввести адресатов в заблуждение.

Через несколько дней исследователи Group-IB вышли на похожие атаки, на этот раз направленные против фонда «Кислород». В этом случае использовалась та же тактика — регистрация домена, очень похожего на официальный домен фонда.

Чуть позже специалисты поняли, что вредоносная кампания становится всё масштабнее. С 5 по 6 августа кибермошенники зарегистрировали ещё семь доменов, имитирующих благотворительные фонды, среди которых были «Алеша», «Подари жизнь» и «Старость в радость».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru