



Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

У иных киберпреступников совершенно нет рамок и принципов, их интересует только прибыль. О новой кампании подобных личностей стало известно команде Group-IB. С начала августа специалисты зафиксировали кибератаки на три крупных благотворительных организации.

Как сообщили эксперты центра реагирования на киберинциденты CERT-GIB, злоумышленники готовят похожие операции ещё против 7 благотворительных организаций.

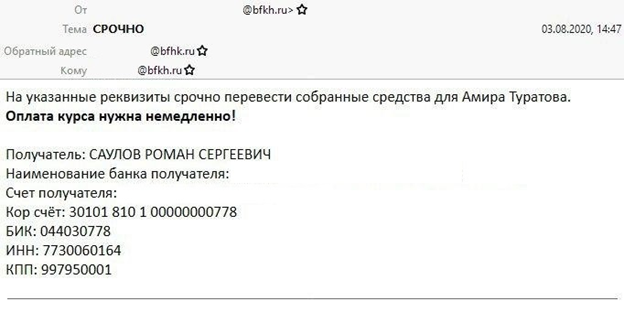
Атакующие применяют подмену (спуфинг) адреса электронной почты, отправляют фейковые письма от лица руководителей благотворительных фондов. Как правило, в этих письмах мошенники просят оплатить лечение одного из подопечных.

В самом начале августа преступники направили такие сообщения трём сотрудникам «Фонда Хабенского». Мошенники требовали срочно перевести собранные для подопечного средства на указанные реквизиты.

К счастью, бдительные сотрудники заподозрили неладное, поскольку фонд никогда раньше не переводил деньги на личные банковские счета или кошельки. В связи с подозрениями получатели переслали письма специалистам из Group-IB.


Как выяснили эксперты, злоумышленники подделали технический заголовок, чтобы сотрудники фонда думали, что получили письмо от директора. В поле для обратного адреса преступники указали поддельный домен (bfhk[.]ru), замаскированный под официальный, принадлежащий фонду Хабенского (bfkh[.]ru).

Если бы сотрудники в ответ написали письмо, оно бы попало в руки злоумышленников, что позволило бы последним продолжить диалог и попытаться окончательно ввести адресатов в заблуждение.

Через несколько дней исследователи Group-IB вышли на похожие атаки, на этот раз направленные против фонда «Кислород». В этом случае использовалась та же тактика — регистрация домена, очень похожего на официальный домен фонда.

Чуть позже специалисты поняли, что вредоносная кампания становится всё масштабнее. С 5 по 6 августа кибермошенники зарегистрировали ещё семь доменов, имитирующих благотворительные фонды, среди которых были «Алеша», «Подари жизнь» и «Старость в радость».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru