



Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы вредоносной программы Dharma, предлагающие свою разработку по модели «Вымогатель как услуга» (RaaS), решили упростить жизнь начинающим киберпреступникам. Теперь хакерятам доступен набор инструментов, который сделает за них практически всё.

Что такое модель RaaS — это когда разработчики отвечают за создание программы-вымогателя и системы для оплаты выкупа, а на партнёрах лежит компрометация жертв и установка этого вредоноса.

При таких раскладах девелоперы зарабатывают приблизительно 30-40% от каждого выплаченного выкупа. Всё остальное уходит партнёрам. Одним из первых вредоносов, действующих по такому принципу, стал шифровальщик Dharma.

По словам специалистов компании Sophos, которые анализировали операции Dharma, создатели этой программы работают исключительно с опытными киберпреступниками. Однако сейчас операторы решили помочь и начинающим хакерам.

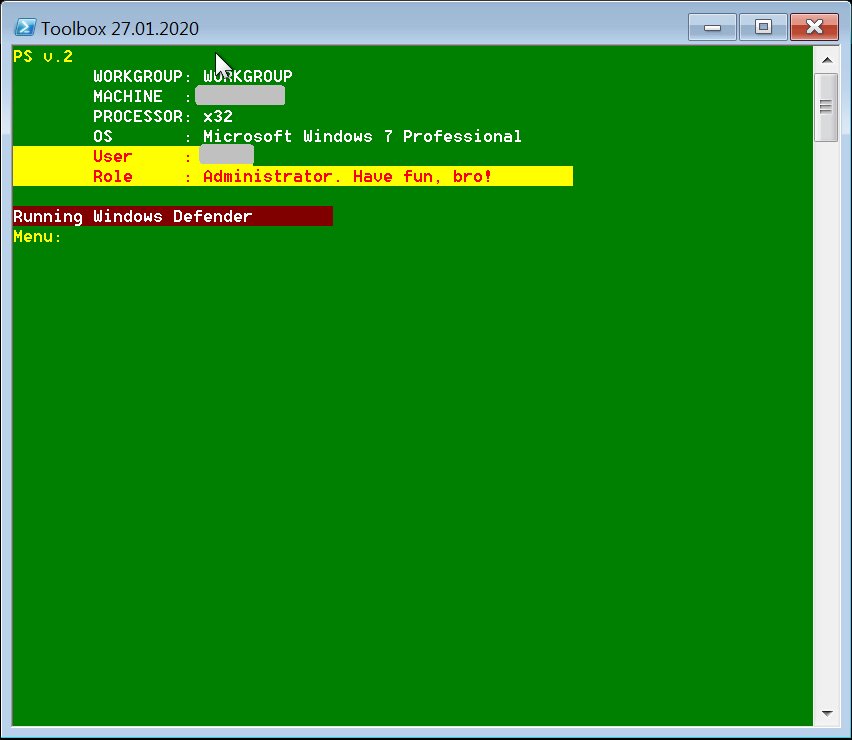
Так появился инструмент Toolbelt, представляющий собой PowerShell-скрипт. С помощью Toolbelt киберпреступник может загрузить и использовать целый набор различных инструментов.


Таким образом, Toolbelt позволит атакующему выполнить следующие действия: собрать пароли в сети жертвы, выкрасть RDP-пароли, извлечь хеши, а также найти подходящий для атаки компьютер и развернуть на нём шифровальщик.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru