



DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

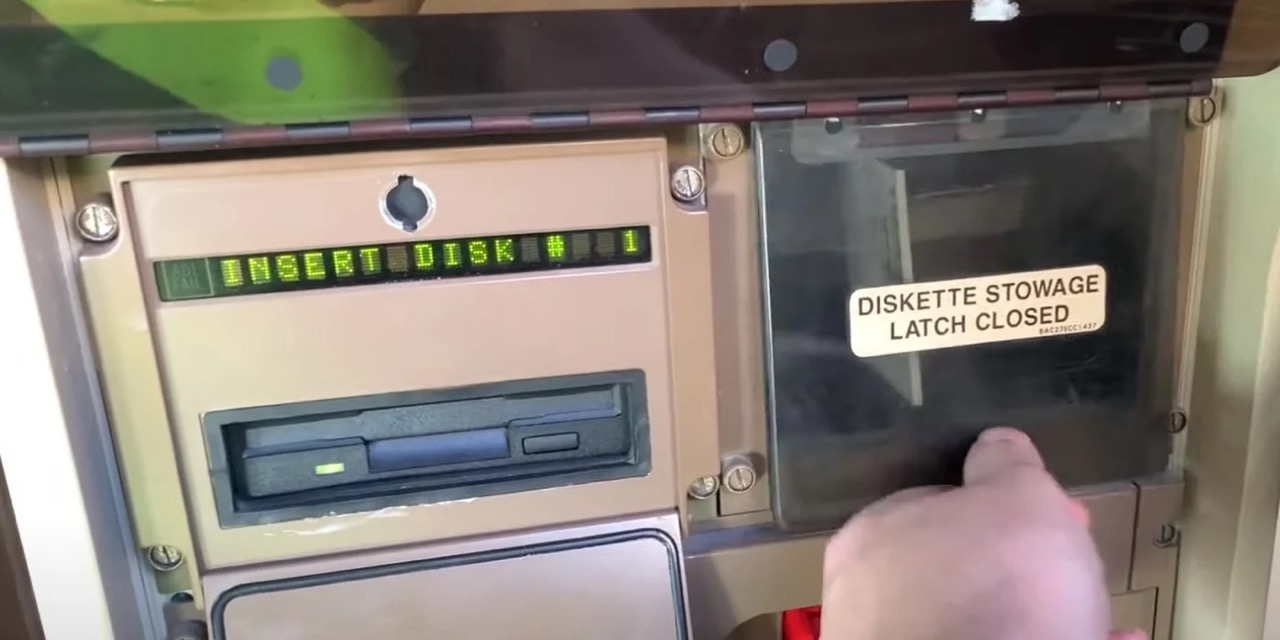
На конференции DEF CON 2020 специалисты из Pen Test Partners сообщили об интересной особенности пассажирских самолётов Boeing 747 — они получают критические обновления софта через дискеты. К такому выводу эксперты пришли после изучения одного из воздушных судов.

Как правило, авиалайнеры недоступны исследователям для подробного изучения, однако у Pen Test Partners появилась уникальная возможность пробраться на борт.

«Авиалайнеры очень дорогие, поэтому даже если вы полны решимости и желания, производители вряд ли позволят вам провести тестирование на проникновение (пентест)», — объясняет Алекс Ломас из Pen Test Partners.

Однако Ломас успел отметить кое-какие интересные детали, пока находился на борту самолёта. В частности, специалист указал на загрузчик баз данных навигатора. Олдскульным пользователям наверняка он покажется знакомым.


Другими словами, данные навигации обновляются на Boeing 747 посредством 3,5-дюймовых дискет. Здесь стоит напомнить, что данную модель самолёта разработали в конце 90-х.

«Базу данных необходимо обновлять каждые 28 дней. Для инженеров это настоящая головная боль», — продолжает Ломас.

На конференции самый популярный вопрос, адресованный Ломасу, звучал примерно так: могут ли взломать авиалайнер сидящие на дешёвых местах хакеры. Например, через систему развлечений на борту (IFE).

«Насколько мы можем судить на данный момент, между IFE и основными системами самолёта нет двусторонней связи. То есть взломать самолёт через IFE — крайне нетривиальная задача», — ответил эксперт.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru