



DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

DEF CON: Boeing 747 получает критические обновления через дискеты

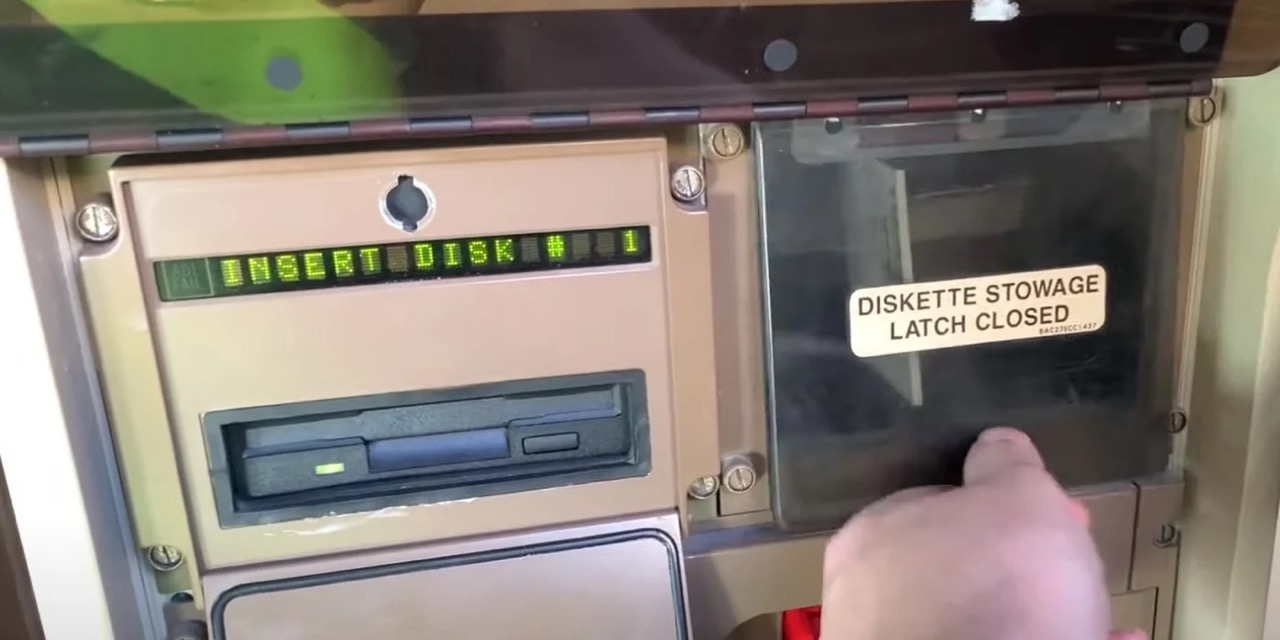
На конференции DEF CON 2020 специалисты из Pen Test Partners сообщили об интересной особенности пассажирских самолётов Boeing 747 — они получают критические обновления софта через дискеты. К такому выводу эксперты пришли после изучения одного из воздушных судов.

Как правило, авиалайнеры недоступны исследователям для подробного изучения, однако у Pen Test Partners появилась уникальная возможность пробраться на борт.

«Авиалайнеры очень дорогие, поэтому даже если вы полны решимости и желания, производители вряд ли позволят вам провести тестирование на проникновение (пентест)», — объясняет Алекс Ломас из Pen Test Partners.

Однако Ломас успел отметить кое-какие интересные детали, пока находился на борту самолёта. В частности, специалист указал на загрузчик баз данных навигатора. Олдскульным пользователям наверняка он покажется знакомым.


Другими словами, данные навигации обновляются на Boeing 747 посредством 3,5-дюймовых дискет. Здесь стоит напомнить, что данную модель самолёта разработали в конце 90-х.

«Базу данных необходимо обновлять каждые 28 дней. Для инженеров это настоящая головная боль», — продолжает Ломас.

На конференции самый популярный вопрос, адресованный Ломасу, звучал примерно так: могут ли взломать авиалайнер сидящие на дешёвых местах хакеры. Например, через систему развлечений на борту (IFE).

«Насколько мы можем судить на данный момент, между IFE и основными системами самолёта нет двусторонней связи. То есть взломать самолёт через IFE — крайне нетривиальная задача», — ответил эксперт.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru