



Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

Microsoft Defender детектирует HOSTS, блокирующий отправку телеметрии

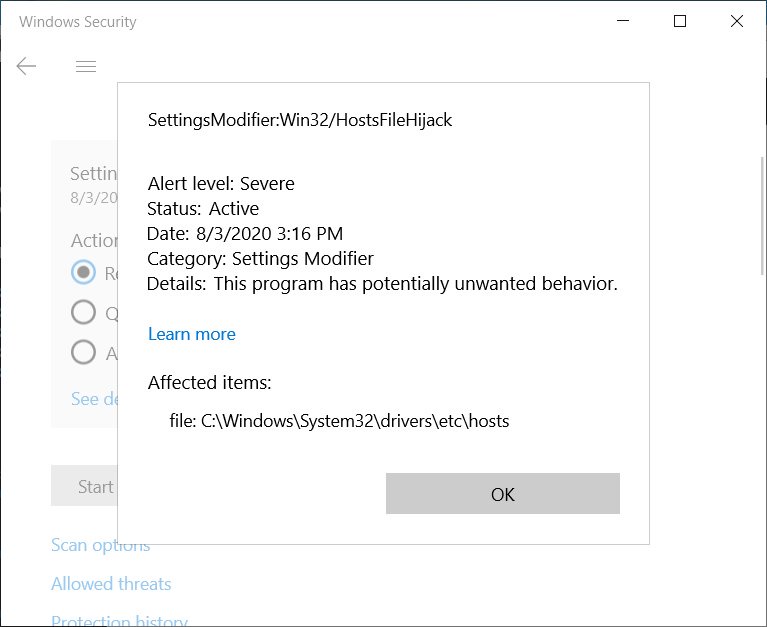
С конца июля Microsoft детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Встроенная антивирусная программа Microsoft Defender классифицирует изменённые HOSTS-файлы как «SettingsModifier:Win32/HostsFileHijack».

Напомним, что соответствующие файлы располагаются в директории C:\Windows\system32\driver\etc\HOSTS. Чтобы изменить их содержимое, пользователь должен действовать с правами администратора.

Благодаря HOSTS можно резолвить имена хостов в IP-адреса в обход Domain Name System (DNS). Часто эти файлы используются для блокировки конкретных веб-сайтов («направляя» их на 127.0.0.1 или 0.0.0.0).

Microsoft Defender и раньше детектировал модифицированные файлы HOSTS, однако в последнее время появились многочисленные жалобы на срабатывание антивируса (1, 2, 3).


После этого на проблему обратили внимание специалисты компании BornCity. Поскольку HOSTS уже давно не используются в атаках, исследователи сделали вывод, что всё дело в ложном срабатывании.

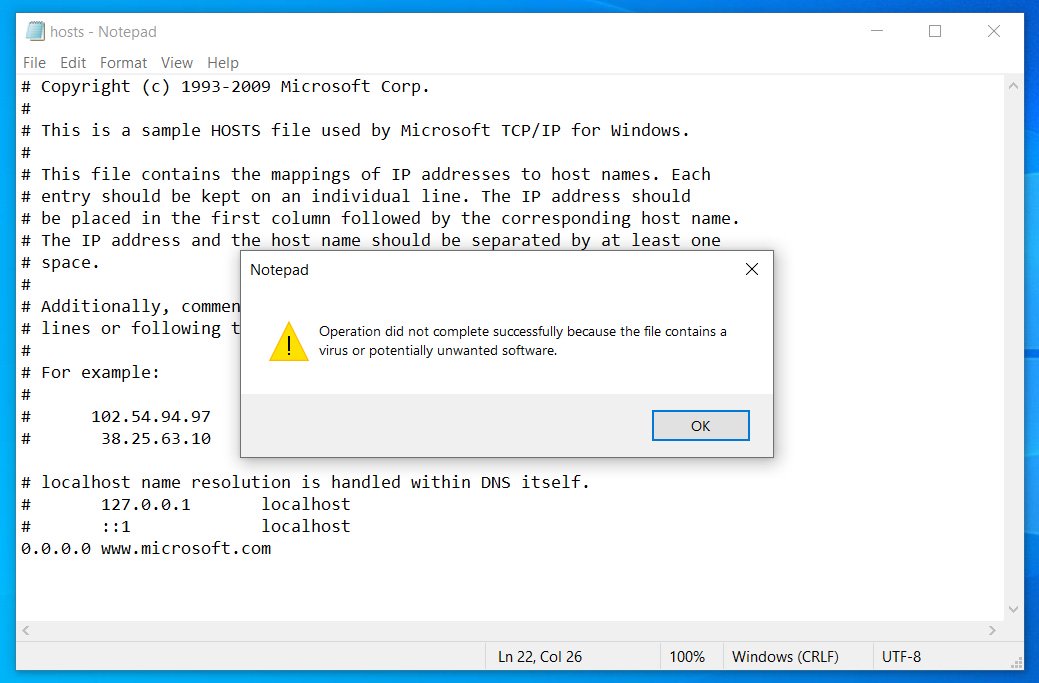
Издание BleepingComputer провело своё тестирование, в ходе которого эксперты пробовали заблокировать разные сайты с помощью HOSTS. Как только дело дошло до блокировки серверов Microsoft, на которые отправляются данные телеметрии, встроенный антивирус тут же начал «ругаться».


В связи с этим исследователи не рекомендуют блокировать в HOSTS следующие адреса:

  • www.microsoft.com
  • microsoft.com
  • telemetry.microsoft.com
  • wns.notify.windows.com.akadns.net
  • v10-win.vortex.data.microsoft.com.akadns.net
  • us.vortex-win.data.microsoft.com
  • us-v10.events.data.microsoft.com
  • urs.microsoft.com.nsatc.net
  • watson.telemetry.microsoft.com
  • watson.ppe.telemetry.microsoft.com
  • vsgallery.com
  • watson.live.com
  • watson.microsoft.com
  • telemetry.remoteapp.windowsazure.com
  • telemetry.urs.microsoft.com
Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru