



Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Исследователи в области кибербезопасности описали новый способ атаки по сторонним каналам на основе тайминга. Судя по описанию, эффективность таких атак не зависит от сетевой загруженности между жертвой и сервером.

Завязанные на тайминге атаки (их ещё называют «атаки по времени») подразумевают анализ временных отрезков, с помощью которого злоумышленник может восстановить входные данные.

Специалисты DistriNet Research Group и Нью-Йоркского университета в Абу-Даби описали новый метод под названием «Timeless Timing Attacks (TTA)» (PDF).

TTA использует мультиплексирование сетевых протоколов и фиксирование времени отправленных запросов, таким образом нивелируя зависимость атаки от состояния сети.

Этим TTA отличается от стандартных атак по таймингу — когда время запуска анализируется независимо и последовательно. В новой технике эксперты опираются на относительную разницу во времени между двумя параллельно отправленными запросами. Другими словами, нет прямой зависимости от информации о тайминге.

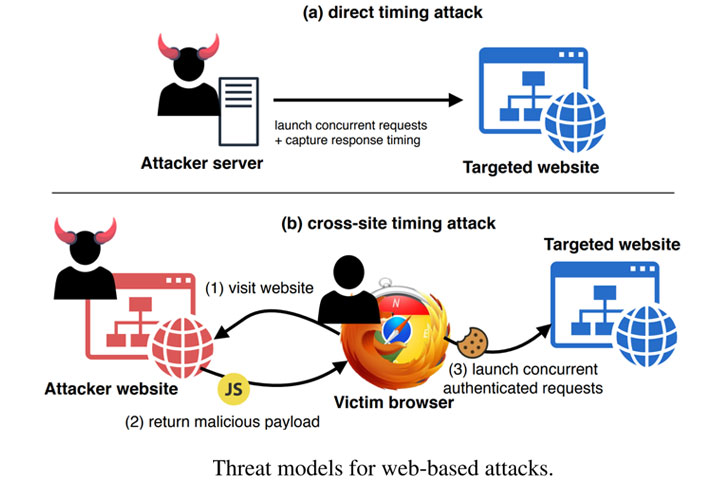
В частности, потенциальные атакующие должны отправить пару запросов HTTP/2 серверу жертвы (либо напрямую, либо кросс-сайтовым методом). Это можно сделать с помощью вредоносного рекламного объявления или заставить жертву посетить веб-страницу, находящуюся под контролем злоумышленника.

Сервер возвращает результат, по которому точно видно разницу между вторым и первым запросами. После этого задача TTA — вычислить, какой из запросов занял меньше времени.

Существенный недостаток этого метода заключается в том, что атакующий не сможет направить множество запросов в одном пакете, если атакуемый сервер использует HTTP/1.1.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru