



Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

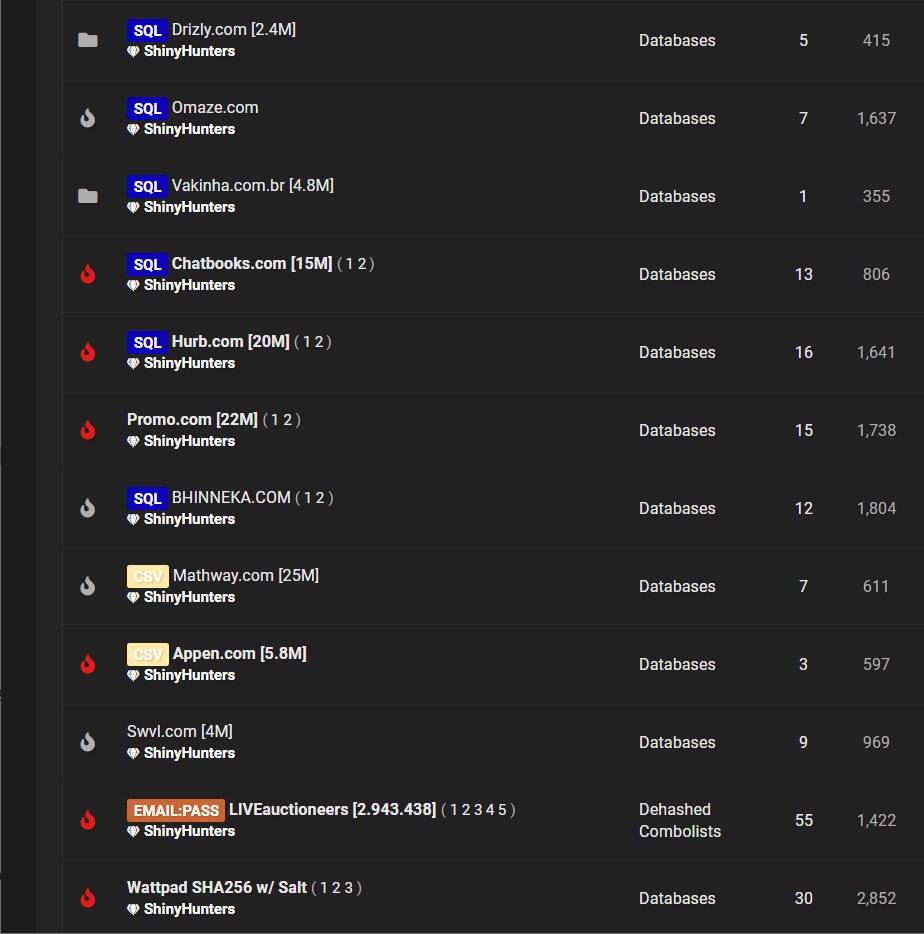
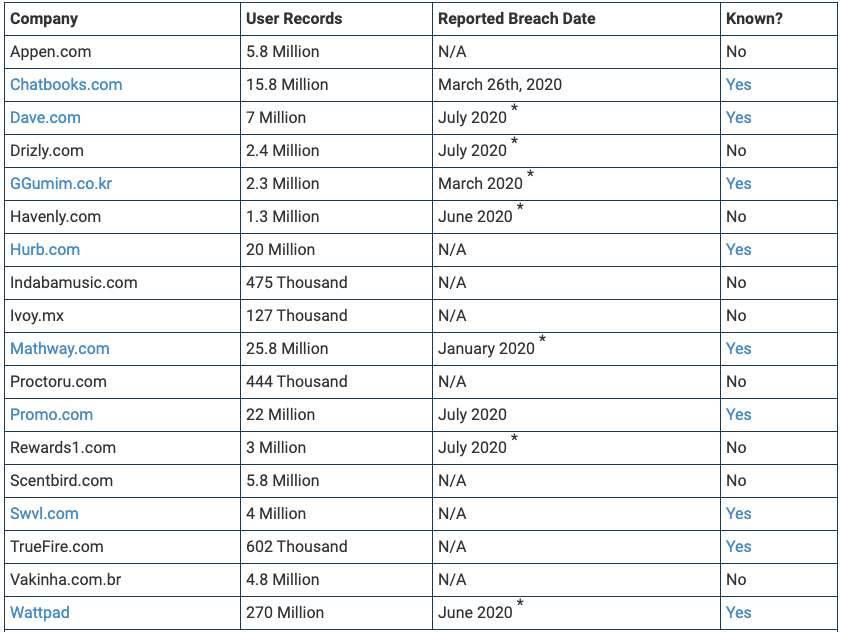
Группировка Shiny Hunters опять привлекла к себе внимание крупной утечкой. Киберпреступники буквально наводнили хакерский форум скомпрометированными данными. По словам злоумышленников, им удалось выкрасть информацию у 18 компаний, что в общей сумме составило 386 миллионов записей пользовательских данных.

С 21 июля Shiny Hunters предлагают скачать базы данных абсолютно бесплатно. Соответствующее объявление появилось на страницах известного хакерского форума, который давно используется в качестве площадки для продажи и обмена украденными данными.


Сама группа Shiny Hunters тоже известна специалистам в области кибербезопасности, поскольку её операторы стоят за громкими киберинцидентами, среди которых можно отметить взлом принадлежащего Microsoft репозитория GitHub.

Как правило, сначала киберпреступники просят за скомпрометированные данные деньги (в случае Shiny Hunters — от $500 до $100 000). Как только база перестаёт приносить прибыль, злоумышленники публикуют её на хакерских форумах, чтобы укрепить свою репутацию в соответствующей среде.

На этот раз половина опубликованной 21 июля БД до этого уже фигурировала в утечках информации. Однако специалисты нашли и новые имена. Например, «новичками» в базе оказались следующие пострадавшие компании: Havenly, Indaba Music, Ivoy, Proctoru, Rewards1, Scentbird и Vakinha.


Эксперты опасаются, что такие огромные объёмы данных будут массово использоваться киберпреступной средой. Сама же группировка Shiny Hunters считает, что оказала всем услугу.

В мае эта же группировка продавала в дарквебе 73 млн записей, украденных у 10 компаний.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru