



Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Wsreset.exe — безобидный инструмент, используемый для диагностики неполадок в работе официального магазина приложений Microsoft Store в Windows 10. Однако злоумышленники могут задействовать wsreset.exe для обхода установленных в системе антивирусов.

Пентестер и исследователь в области кибербезопасности Даниел Геберт выяснил, что wsreset.exe можно использовать для удаления произвольных файлов в Windows. Поскольку этот компонент работает с повышенными правами, атакующие смогут удалить файлы, к которым у них нет доступа.

Известно, что Microsoft Store хранит файлы cookies и кеш в следующих директориях:

%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCache
%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCookies

Проанализировав работу wsreset.exe, Геберт пришёл к выводу, что инструмент удалит любые файлы, расположенные в этих папках, — именно так работает очистка кеша и cookies.

Описанный экспертом способ эксплуатации завязан на технике «пересечение каталогов». Если злоумышленник создаст ссылку, которая переведёт путь \InetCookies на любую другую директорию, именно последняя будет удалена при следующем запуске wsreset.

В примере Геберта директория \INetCookies указывает на C:\Windows\System32\drivers\etc. В блоге специалист описал метод:

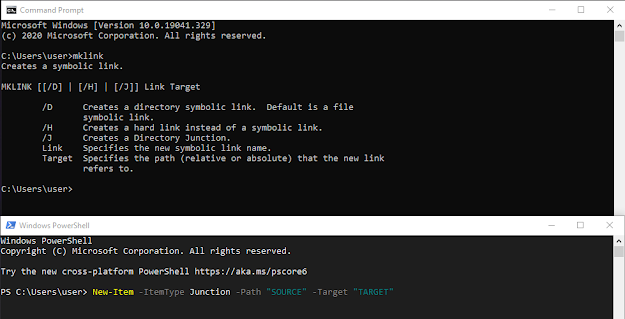
«Этого можно добиться с помощью утилиты mklink.exe, запускаемой с параметром ‘’/J’’. Также есть вариант использовать powershell-команду ‘’new-item’’ с параметром ‘’-ItemType’’».

Также Геберт показал процесс обхода антивирусных программ на примере Adaware. Поскольку программа хранит файлы конфигурации в папке C:\ProgramData\adaware\adaware antivirus, с помощью wsreset.exe можно удалить все известные софту сигнатуры.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru