



Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Представители Orange подтвердили, что корпорация стала жертвой атаки операторов программы-вымогателя. В результате кибероперации злоумышленники скомпрометировали данные двенадцати корпоративных клиентов.

Напомним, что Orange является одним из крупнейших мировых телекоммуникационных операторов, а также интернет-провайдером и оператором сотовой связи.

Число клиентов Orange достигает 266 миллионов, штат — 148 тысяч сотрудников. В Европе корпорация занимает четвёртое место среди крупнейших операторов.

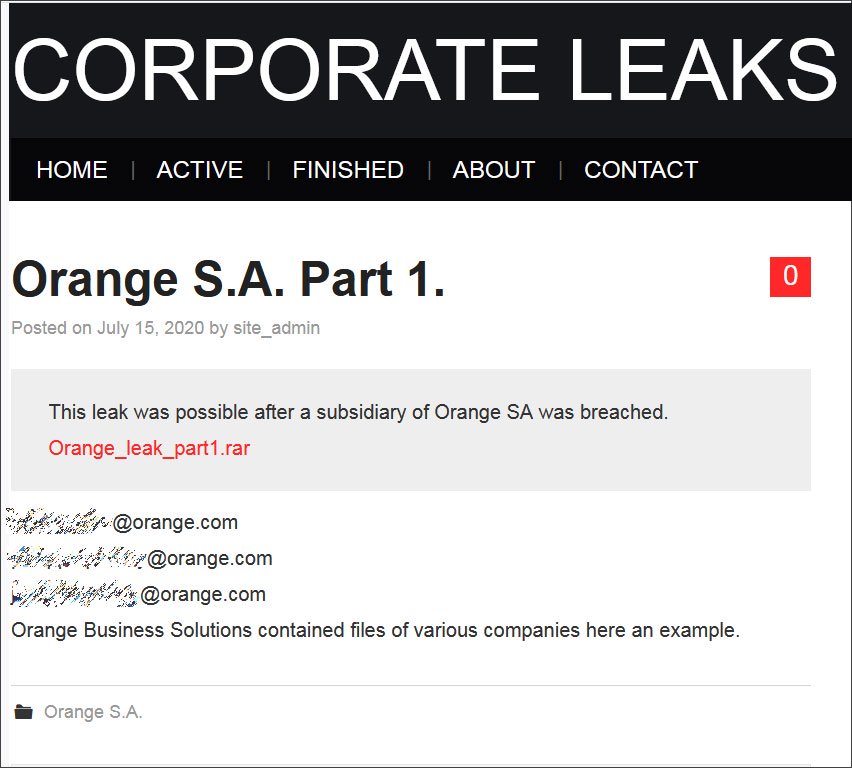
Что известно на данный момент: 15 июля 2020 года операторы шифровальщика Nefilim добавили Orange на свой сайт, предназначенный для публикации скомпрометированных данных. При этом киберпреступники заявили, что им удалось взломать корпорацию через подразделение Orange Business Solutions.


Представители телекоммуникационной компании подтвердили слова злоумышленников: действительно, системы взломали через Orange Business Services, а инцидент произошёл 4 июля 2020 года.

В ходе атаки операторам шифровальщика удалось получить доступ к данным, принадлежащих двенадцати клиентам Orange. На специальном сайте преступники разместили архив «Orange_leak_part1.rar» размером 339 Мб.

Аккаунт Ransom Leaks в Twitter также подтвердил факт взлома и утечки клиентской информации.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru