



Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

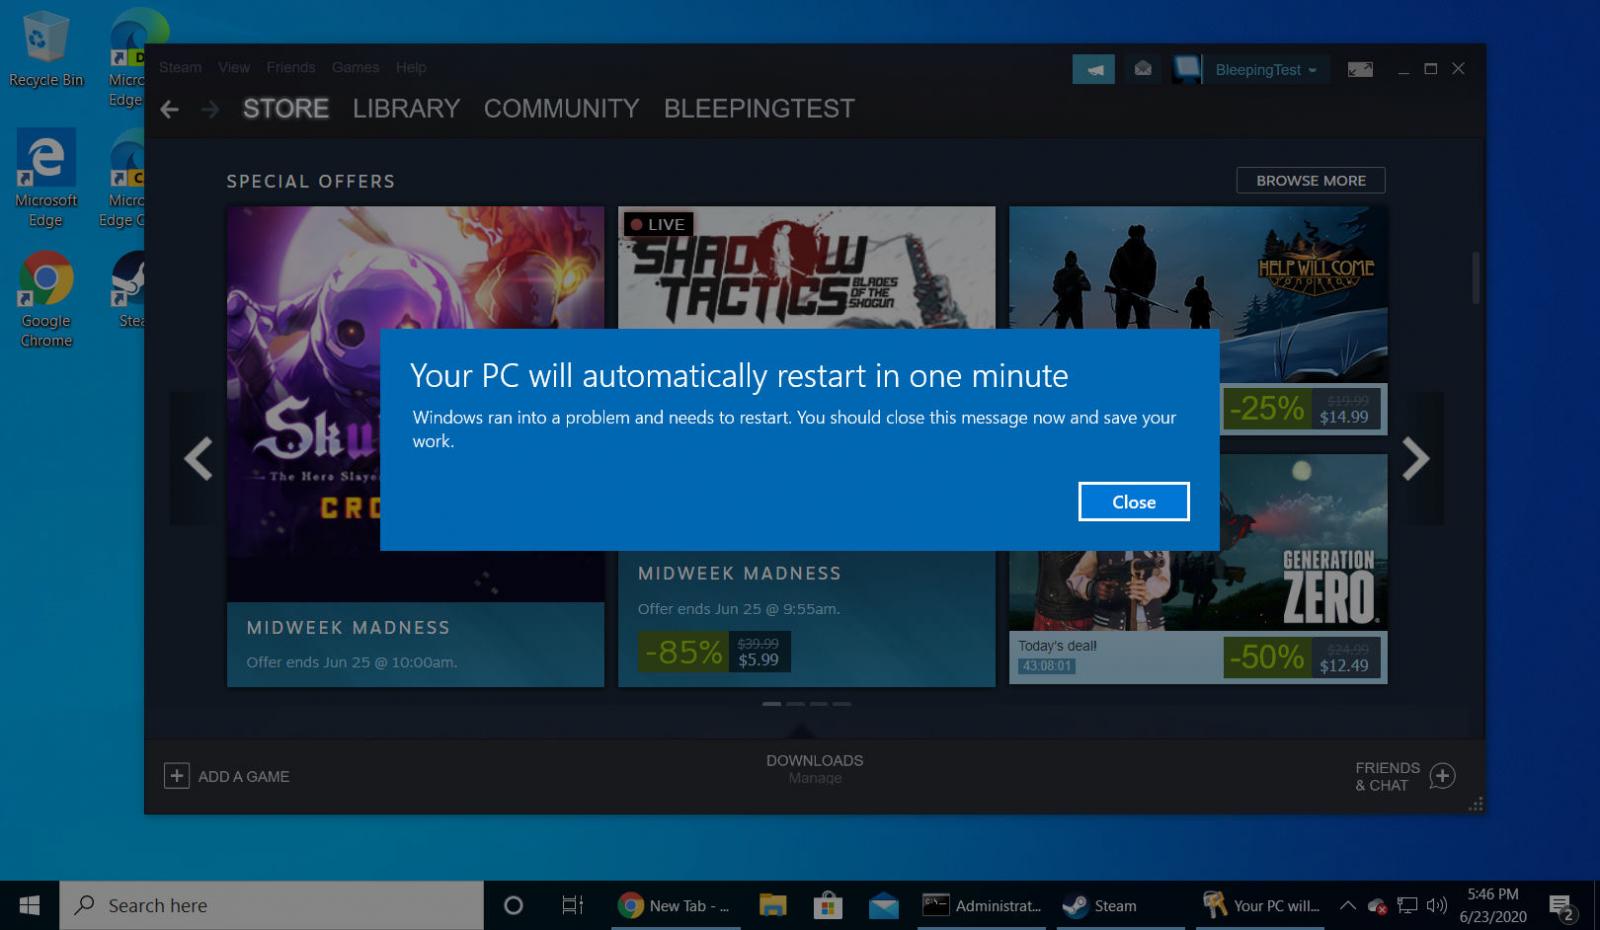
Microsoft наконец устранила проблему с отказом LSASS, критического компонента операционной системы Windows. Этот баг приводил к вынужденной перезагрузке ОС, поскольку системный файл lsass.exe не мог нормально работать после обновления отдельных версий Windows 10.

LSASS (служба проверки подлинности локальной системы безопасности) отвечает в Windows за верификацию пользователей компьютера или сервера, за обработку изменений пароля, а также создаёт токены доступа. Все действия LSASS записывает в специальный лог.

Если процесс этой службы перестаёт отвечать, пользователь сразу же теряет доступ к зарегистрированным на компьютере учётным записям Windows. При этом ОС выдаст соответствующую ошибку, а устройство должно будет перезагрузиться в течение минуты.

Именно с такой проблемой столкнулись в июне пользователи Windows 10. С выходом обновления под идентификатором KB4565503 Microsoft устранила сбои в работе LSASS. Помимо этого, патч повышает производительность WIndows 10 версии 2004.


Известно, что баг LSASS коснулся многих версий (как клиентских, так и серверных):

  • Клиентские: Windows 10 2004; Windows 10 1909; Windows 10 1903; Windows 10 1809; Windows 10 Enterprise LTSC 2019.
  • Серверные: Windows Server 2004; Windows Server 1909; Windows Server 1903; Windows Server 1809; Windows Server 2019.
Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru