


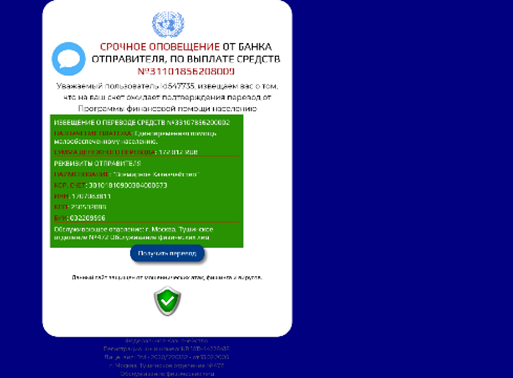

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

Россияне стали чаще сталкиваться с мошенническими рассылками и рекламными объявлениями в Сети. Как правило, задача такого рода активности — выманить деньги пользователей. За первые шесть месяцев 2020 года «Лаборатория Касперского» нашла более 23 тысяч вредоносных ресурсов подобной тематики.

Таким образом, число мошеннических сайтов почти в три раза превысило аналогичный период прошлого года. Также рост продемонстрировало количество переходов граждан на злонамеренные страницы — эта цифра увеличилась более чем в два раза и превысила 27 млн.

Обычно в онлайн-объявлениях мошенников пользователям обещают крупное денежное вознаграждение, если они пройдут опрос или поучаствуют в акции. Само собой, чтобы получить мнимое вознаграждение, гражданин должен заплатить «комиссию» или «закрепительный платёж».

Как отметили в «Лаборатории Касперского», злоумышленники, как правило, просят небольшую сумму — в последнее время около 300 рублей. Все эти деньги, конечно же, уходят кибермошенникам, а пользователь так и остаётся без вознаграждения.

Особенно опасно на таких сайтах вводить данные банковских карт, поскольку всё это тоже попадает в руки преступников.

Эксперты подчеркнули и рост числа мошеннических сайтов, предлагающих различные социальные выплаты населению. С начала 2020 года исследователи выявили почти в пять раз больше таких страниц, чем за первое полугодие 2019-го.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru