



Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Разработчики Google выпустили очередную версию браузера — Chrome 84. Основное внимание в новом релизе уделили вопросу безопасности пользователей, а также внедрили несколько новых API для сторонних девелоперов.

Что касается новых функций — к сожалению, их не так много в Chrome 84. Тем не менее Google улучшила защиту от навязчивых мошеннических уведомлений, от скачивания смешанного контента и избавила пользователей от небезопасных TLS-протоколов.

Например, корпорация наконец отказалась от TLS 1.0 и 1.1. Напомним, что ещё в 2018 году Microsoft, Google, Apple и Mozilla договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

Изначально Google планировала убрать TLS 1.0 и 1.1 с выходом Chrome 81. Однако всем известная пандемия COVID-19 поменяла планы интернет-гиганта, поскольку на тот момент важно было обеспечить пользователям бесперебойный доступ к сайтам организаций сферы здравоохранения.

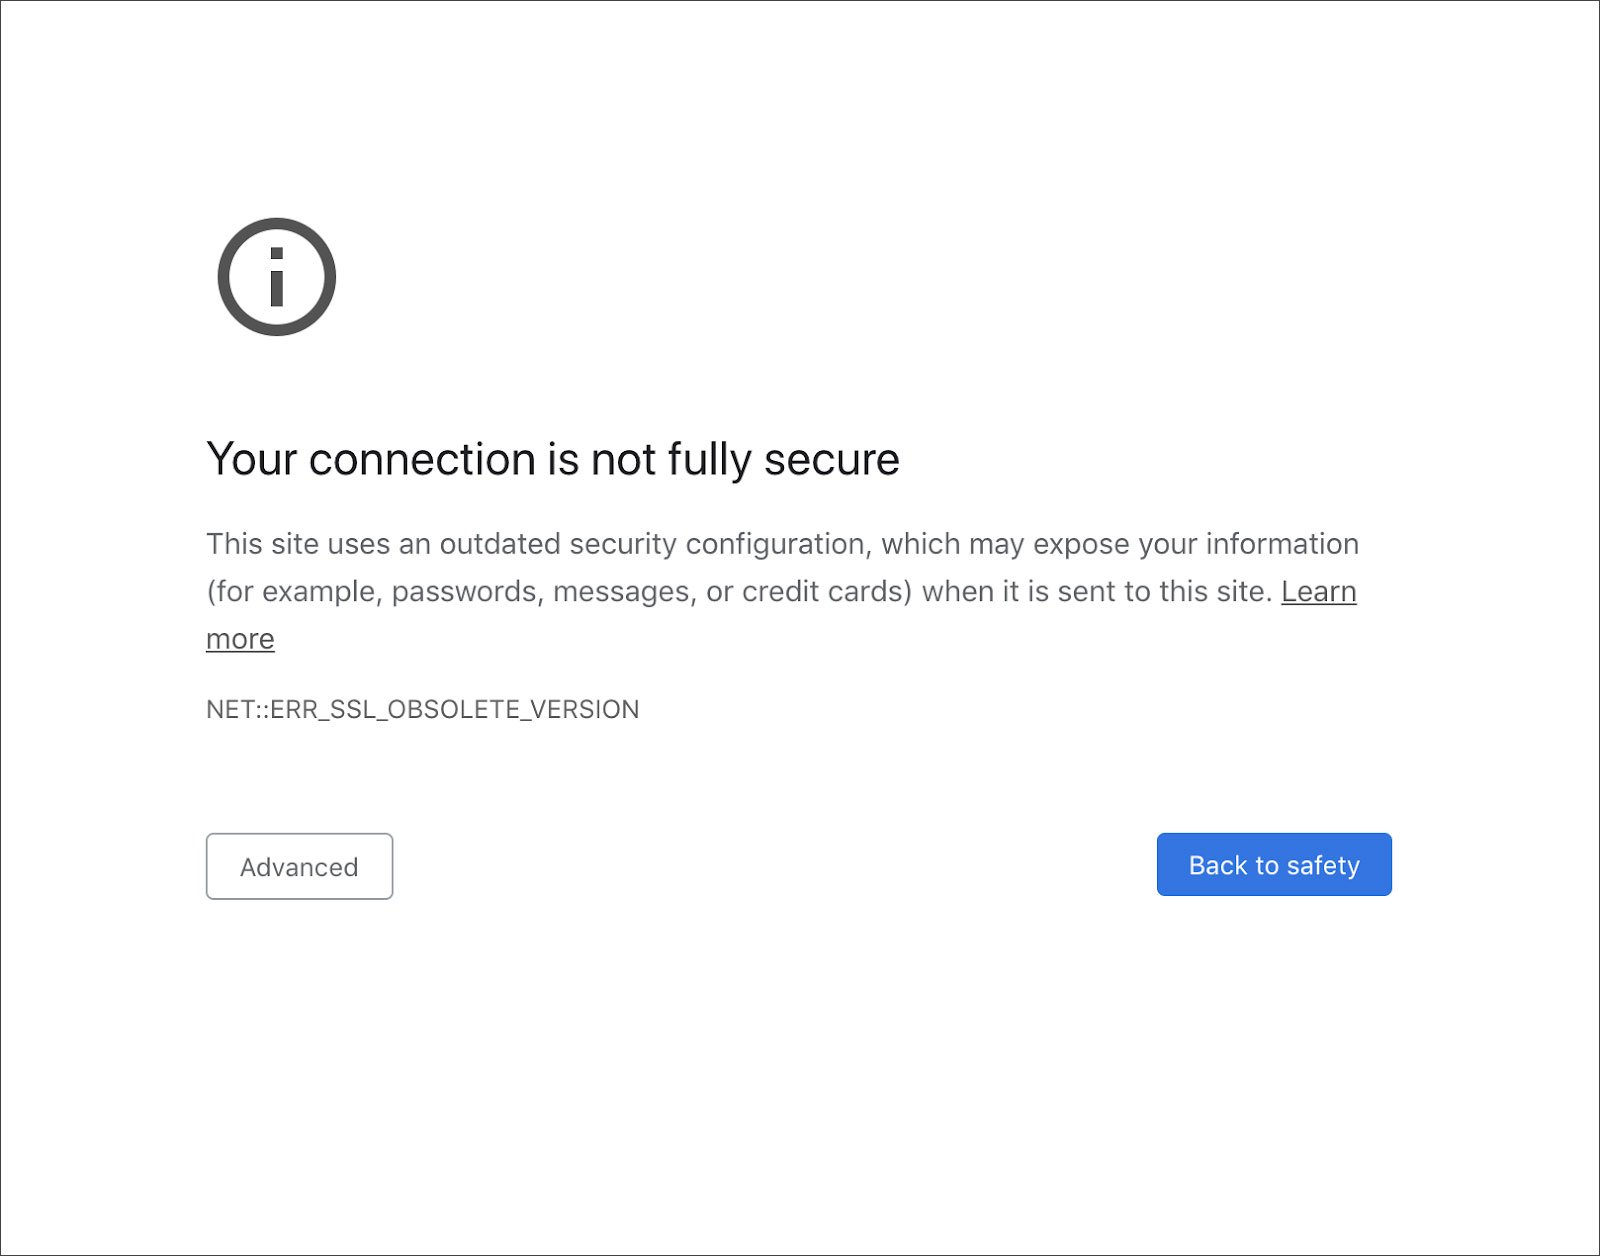
Но время TLS 1.0 и 1.1 подошло к концу с выходом Chrome 84. Теперь при попытке зайти на сайт, использующий эти версии протокола, пользователь увидит предупреждение: «Ваше соединение недостаточно защищено».


Корпоративные клиенты могут включить поддержку TLS 1.0 и 1.1 вручную, однако такая возможность просуществует до января 2021 года.

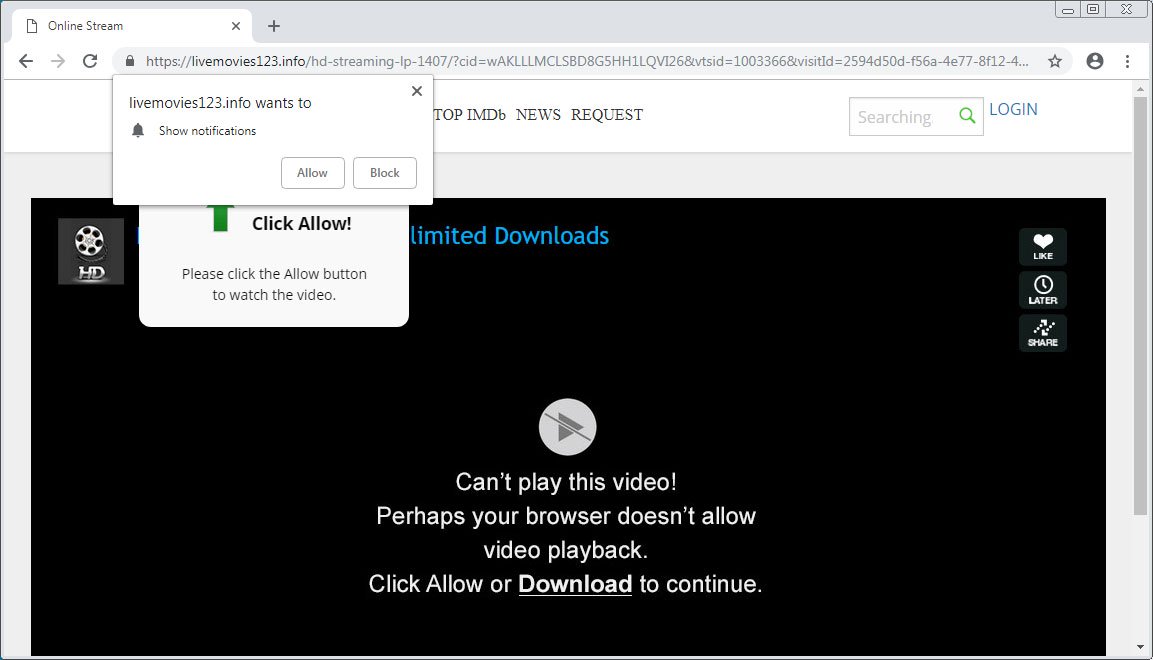
Помимо этого, корпорация Google существенно осложнила жизнь мошенникам, использующим механизм уведомлений в браузере. Некоторые сомнительные сайты используют различные уловки, чтобы заставить пользователя подписаться на такие уведомления.

В 2019 году число этого спама выросло на 69%. Как правило, юзера бомбят рекламой сайтов для взрослых, фейковыми конкурсами и нежелательными расширениями для браузера.


Chrome 84 будет выводить соответствующее предупреждение, если зафиксирует эксплуатацию уведомлений со стороны сайта.

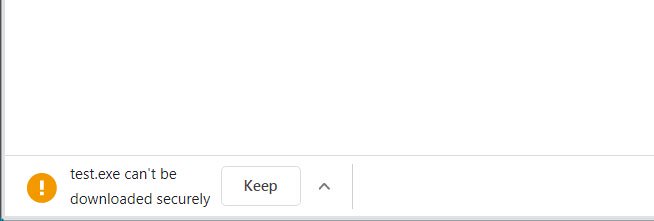
Также разработчики поработали над блокировкой загрузки смешанного контента. Речь идёт о файлах, которые передаются на компьютер пользователя по небезопасному протоколу HTTP, хотя сам сайт работает по HTTPS.


Обновить версию интернет-обозревателя можно для систем Windows, macOS и Linux, для этого достаточно в настройках Chrome пройти в раздел «Помощь» и нажать на пункт «О Google Chrome».

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru