



Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Сталкиваясь с различными письмами рекламного содержания, не каждый пользователь понимает, что маркетологи отслеживают факт и время открытия электронного письма, а также записывают местоположение получателя в момент прочтения. Есть, однако, способы, которые помогут пользователям защититься от подобного поведения.

Существуют несколько методов, помогающих рекламным компаниям отслеживать электронные письма. Один из самых простых — ссылка с редиректом, но её легко вычислить. Менее очевидные приёмы — пиксели для отслеживания.

Как правило, один такой пиксель встраивается в письмо, обычно его прячут в картинке или ссылке. Когда получатель открывает почту, код внутри пикселя отправляет информацию на сервер компании.

Многие пытались бороться с такими методами. Взять хотя бы расширения Ugly Mail и PixelBlock, которые обещают блокировать трекеры в браузерах Chrome и Firefox. Также есть и альтернативные интернет-обозреватели — Brave и Tor.

Тем не менее пользователи и сами могут помешать большинству пикселей отслеживать свои действия. Для этого достаточно будет запретить автоматическую загрузку изображений, поскольку чаще всего рекламщики прячут код именно туда.

Запрещаем изображениям загружаться автоматически в Gmail (десктоп):

  1. Нажимаем на шестерёнку в верхнем правом углу.
  2. Переходим — «Все настройки».
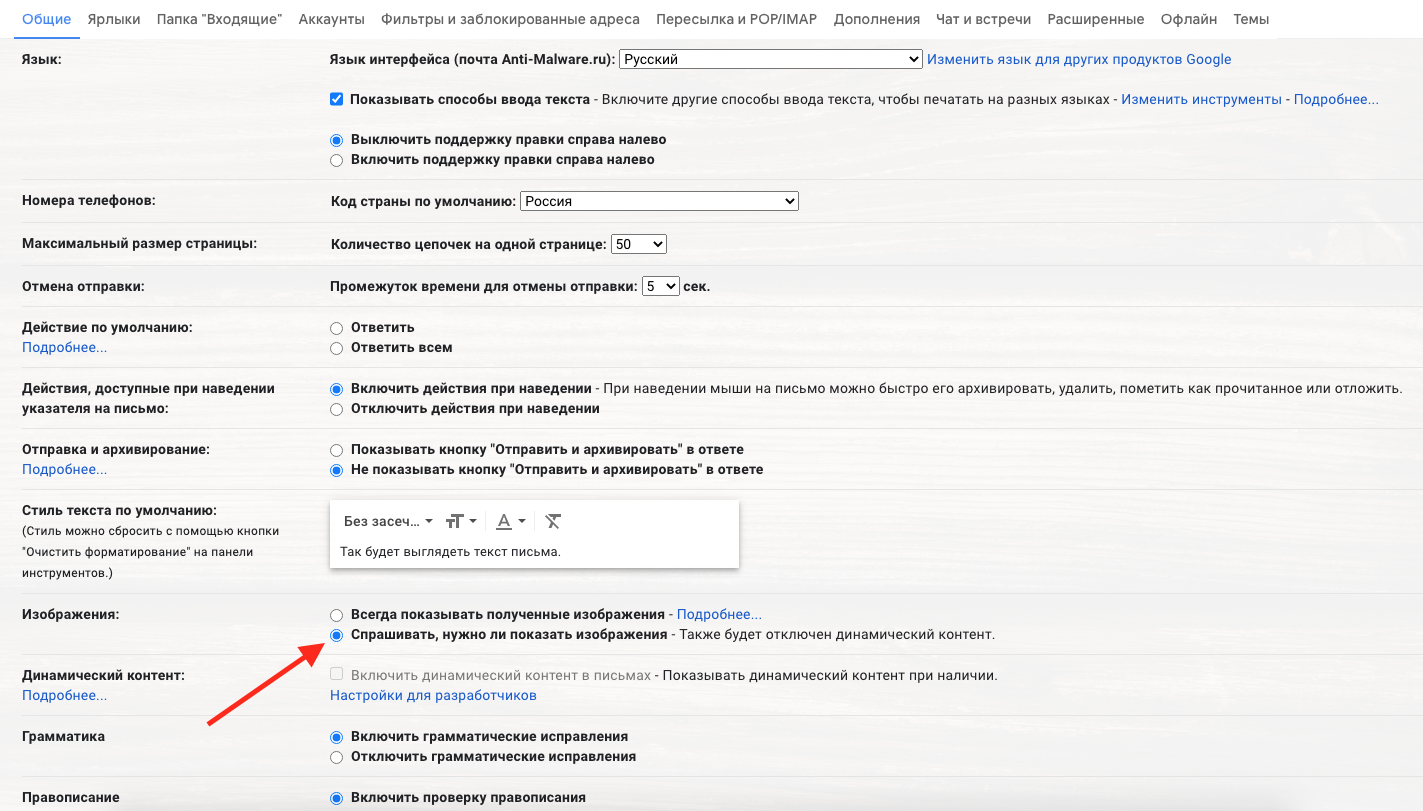
  3. На вкладе «Общие» находим «Изображения».
  4. Выбираем пункт «Спрашивать, нужно ли показать изображения».
  5. Проматываем страницу до конца и нажимаем «Сохранить изменения».


На мобильных устройствах алгоритм практически идентичен:

  1. В приложении Gmail нажимаем на иконку «гамбургер» в верхнем левом углу.
  2. Пролистываем вниз и выбираем «Настройки».
  3. Выбираем аккаунт, который нам нужно настроить (если их несколько).
  4. Листаем вниз и выбираем пункт «Изображения».
  5. Отмечаем «Спрашивать, нужно ли показать изображения».

Это всё. Таким образом вы сможете защититься от большинства пикселей-трекеров, которые незаметно отслеживают ваши действия.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru