



Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

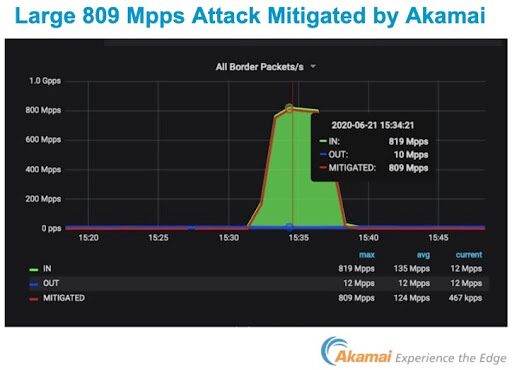
Компания Akamai зафиксировала мощнейшую DDoS-атаку на один из европейских банков. По словам специалистов, которые помогали кредитной организации сдерживать атаку, пик её мощности составил 809 миллионов пакетов в секунду.

Akamai не раскрыла имя банка из соображений конфиденциальности клиента. В компании лишь уточнили, что атака произошла 21 июня.

«21 июня 2020 года нам удалось сдержать крупнейшую DDoS-атаку, когда-либо зафиксированную на платформе Akamai. Злоумышленники смогли генерировать 809 миллионов пакетов в секунду, их целью стал европейский банк», — гласит пост в блоге Akamai.

Специалисты считают, что данную атаку можно смело ставить в ряд с самыми мощными DDoS за всю историю. Предыдущий рекорд, зафиксированный платформой Akamai, в два раза уступает последней вредоносной кампании.

Экспертов также поразила невероятная скорость, с которой DDoS удалось выйти на пик. Путь от нормального показателя трафика до 418 Gbps атака прошла всего за несколько секунд. На пик же DDoS вышла спустя две минуты.

В Akamai уточнили, что длительность атаки не превысила десяти минут. Предполагается, что за DDoS стоит новый ботнет, поскольку в процесс было вовлечено большое количество IP-адресов, ранее не фигурировавших в подобных операциях.

Напомним, что на прошлой неделе о рекордно мощной DDoS-атаке рассказала компания Amazon. Интернет-гиганту удалось зафиксировать уровень в 2,3 Tbps.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru