



Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Исследователи в области кибербезопасности проанализировали приложения для отслеживания социальных контактов и предотвращения распространения коронавирусной инфекции COVID-19. Выводы, к сожалению, неутешительные: в большинстве случаев разработчики не смогли обеспечить приемлемый уровень безопасности и конфиденциальности.

Поскольку каждая страна сегодня старается внедрить свою реализацию мобильного приложения для отслеживания распространения COVID-19, у специалистов по защите информации возникают вполне логичные вопросы в отношении конфиденциальности.

Как правило, власти нанимают сторонних разработчиков, которые пишут софт для Android и iOS. Но кто проверяет квалификацию этих девелоперов? Можно ли им доверять свои данные?

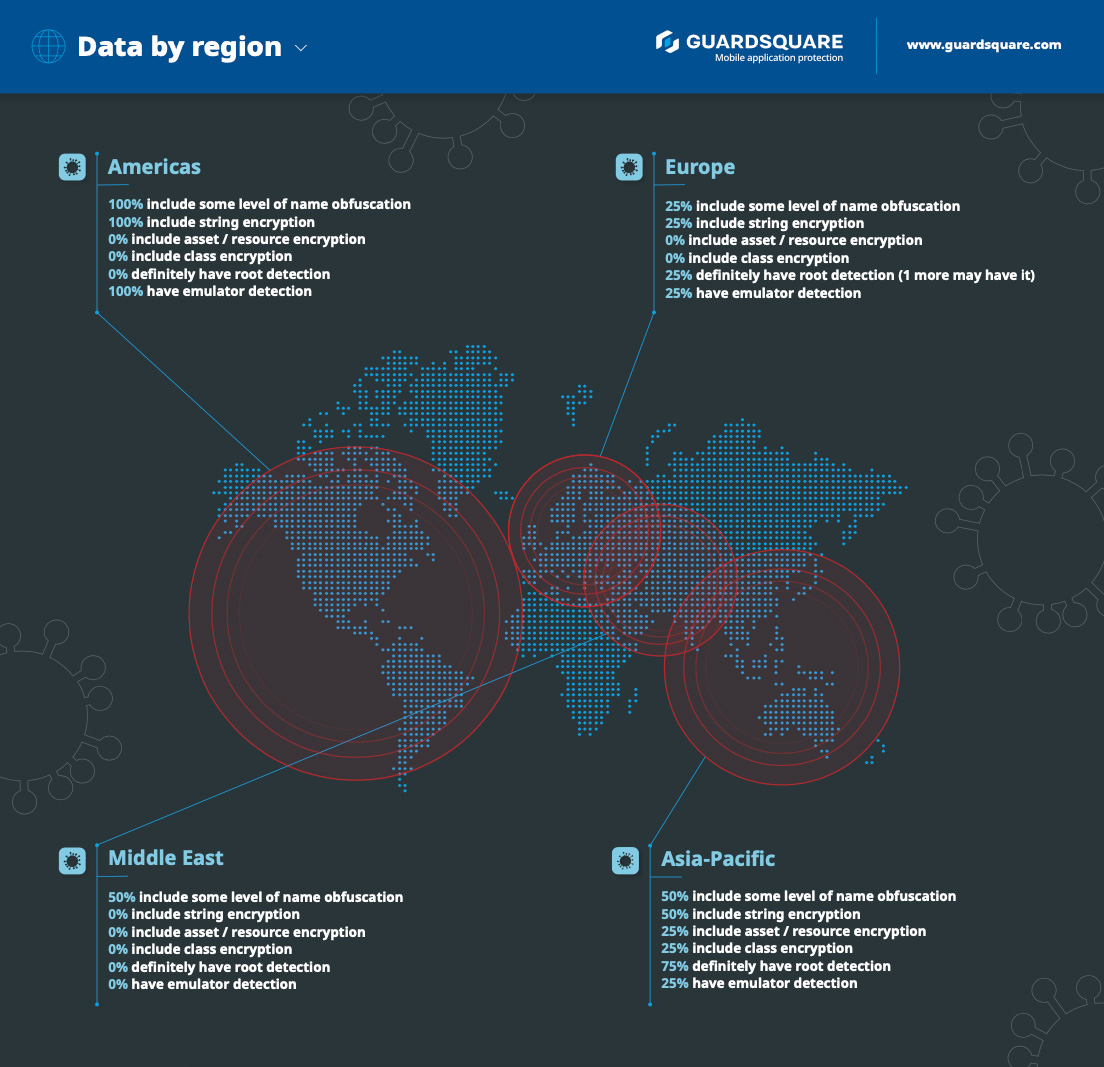
Эксперты компании Guardsquare считают, что нет. Они проанализировали 17 подобных Android-приложений из 17 стран. Оценивалась реализация обфускации и шифрования, также специалисты проверяли возможность запуска софта на эмуляторах и прошедших рутинг устройствах.

В результате команда Guardsquare поделилась следующими выводами:

  • Только 41% проанализированных приложений могли детектировать рутинг.
  • Также 41% приложений реализовывали определённый уровень обфускации имени.
  • 29% шифровали строку.
  • 18% детектировали эмулятор.
  • 6% шифровали свои данные.
  • 6% шифровали классы.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru