



Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

В период самоизоляции киберпреступники увеличили число атак на любителей видеоигр. По подсчётам аналитиков «Лаборатории Касперского», в апреле 2020 года количество ежедневных попыток перейти на вредоносные сайты с геймерской тематикой выросло на 54% в сравнении с январём этого года.

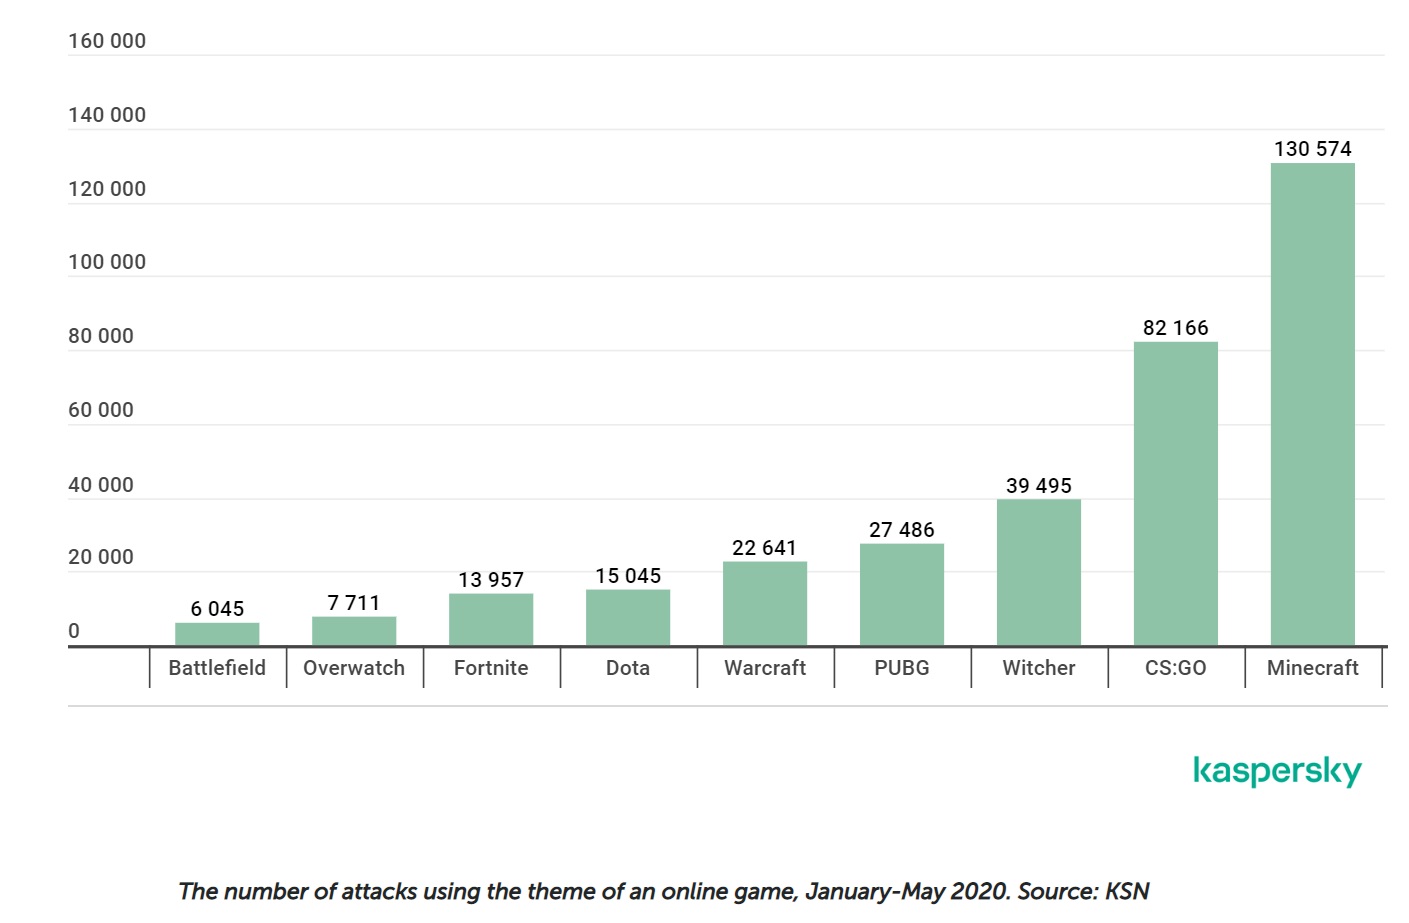
Любимцем среди видеоигр у злоумышленников стал проект Minecraft — именно эта игра фигурировала более чем в 130 тыс. кибератак.

Помимо Minecraft, в тройку самых эксплуатируемых игр вошли такие гиганты, как Counter Strike: Global Offensive и The Witcher 3. Бессменный лидер «Лаборатории Касперского» Евгений Касперский в Twitter поделился инфографикой, на которой отражены девять самых используемых в атаках игр:

Кибермошенники не обошли стороной и самую популярную игровую платформу — Steam. Пользователи в апреле пытались перейти на фишинговые страницы, использующие тему Steam, на 40% чаще, чем в феврале этого года.

Также эксперты сообщили о рассчитанных на геймеров приманках — обещания бесплатных версий популярных игр, читов, апдейтов и аддонов. Само собой, вместо обещанного пользователи получали вредоносные программы, предназначенные для кражи паролей, а также майнеры и шифровальщики.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru