



Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

В период самоизоляции киберпреступники увеличили число атак на любителей видеоигр. По подсчётам аналитиков «Лаборатории Касперского», в апреле 2020 года количество ежедневных попыток перейти на вредоносные сайты с геймерской тематикой выросло на 54% в сравнении с январём этого года.

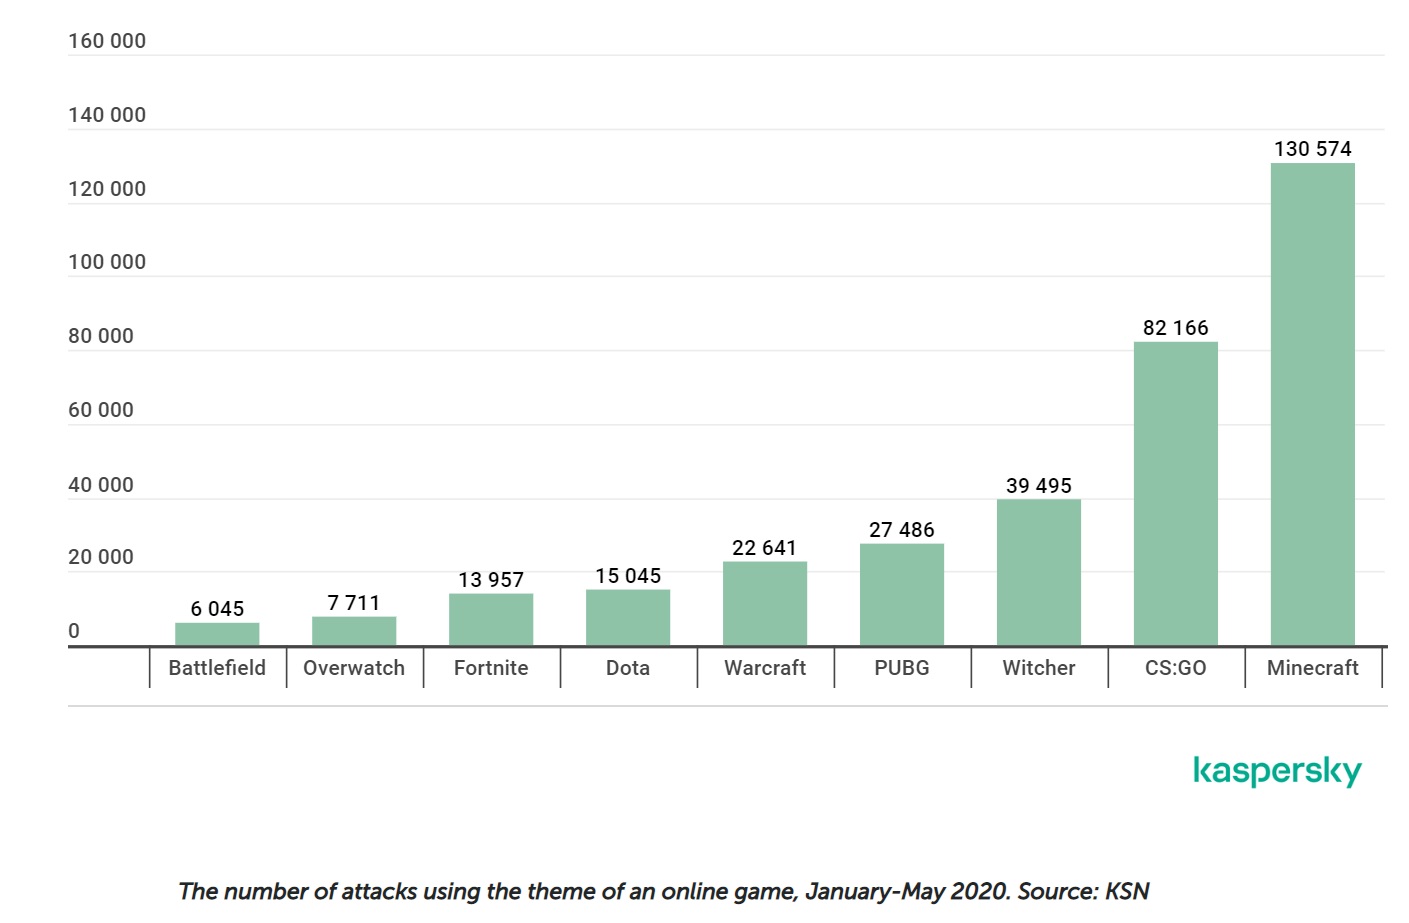
Любимцем среди видеоигр у злоумышленников стал проект Minecraft — именно эта игра фигурировала более чем в 130 тыс. кибератак.

Помимо Minecraft, в тройку самых эксплуатируемых игр вошли такие гиганты, как Counter Strike: Global Offensive и The Witcher 3. Бессменный лидер «Лаборатории Касперского» Евгений Касперский в Twitter поделился инфографикой, на которой отражены девять самых используемых в атаках игр:

Кибермошенники не обошли стороной и самую популярную игровую платформу — Steam. Пользователи в апреле пытались перейти на фишинговые страницы, использующие тему Steam, на 40% чаще, чем в феврале этого года.

Также эксперты сообщили о рассчитанных на геймеров приманках — обещания бесплатных версий популярных игр, читов, апдейтов и аддонов. Само собой, вместо обещанного пользователи получали вредоносные программы, предназначенные для кражи паролей, а также майнеры и шифровальщики.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru