



Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

В период самоизоляции киберпреступники увеличили число атак на любителей видеоигр. По подсчётам аналитиков «Лаборатории Касперского», в апреле 2020 года количество ежедневных попыток перейти на вредоносные сайты с геймерской тематикой выросло на 54% в сравнении с январём этого года.

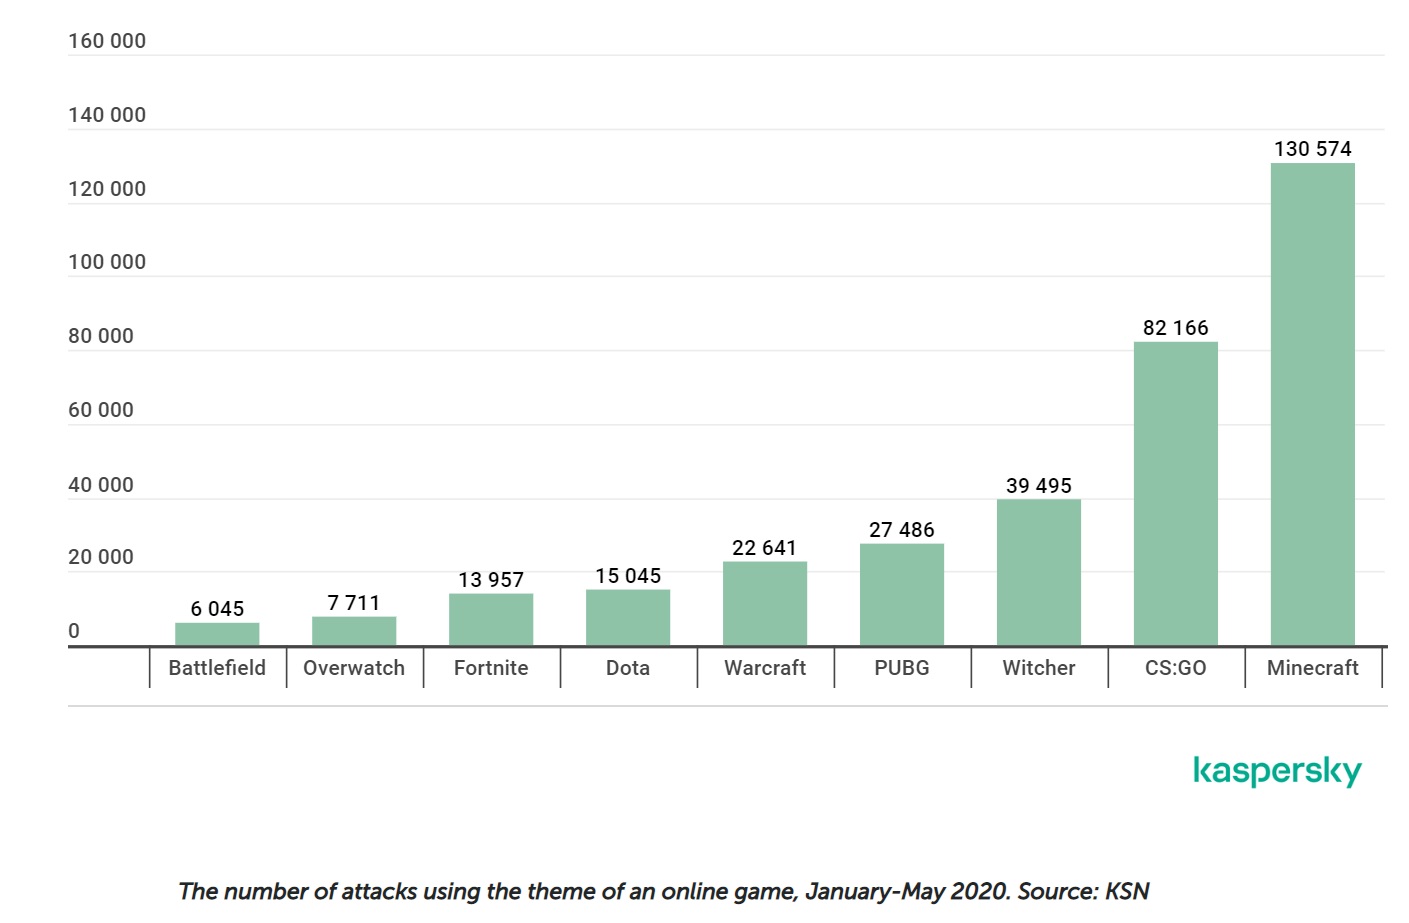
Любимцем среди видеоигр у злоумышленников стал проект Minecraft — именно эта игра фигурировала более чем в 130 тыс. кибератак.

Помимо Minecraft, в тройку самых эксплуатируемых игр вошли такие гиганты, как Counter Strike: Global Offensive и The Witcher 3. Бессменный лидер «Лаборатории Касперского» Евгений Касперский в Twitter поделился инфографикой, на которой отражены девять самых используемых в атаках игр:

Кибермошенники не обошли стороной и самую популярную игровую платформу — Steam. Пользователи в апреле пытались перейти на фишинговые страницы, использующие тему Steam, на 40% чаще, чем в феврале этого года.

Также эксперты сообщили о рассчитанных на геймеров приманках — обещания бесплатных версий популярных игр, читов, апдейтов и аддонов. Само собой, вместо обещанного пользователи получали вредоносные программы, предназначенные для кражи паролей, а также майнеры и шифровальщики.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru