



Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

Новая утечка затрагивает миллиарды пользователей онлайн-магазинов

В Сети обнаружили очередную слитую базу пользовательских данных, которая насчитывает более миллиарда учётных записей. На этот раз пострадали зарегистрированные на площадках онлайн-магазинов люди, а также любители видеоигр.

Об утечке сообщила команда Cyble Research, которая и раньше писала о компрометации данных пользователей.

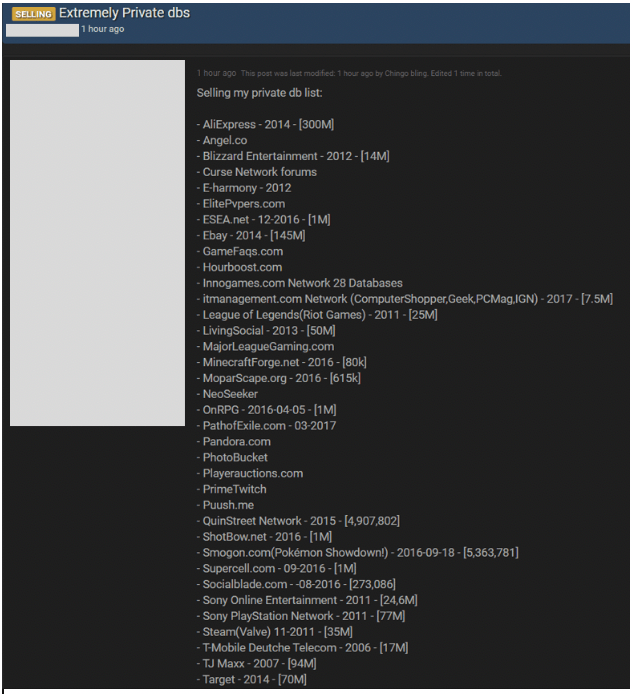
По словам специалистов, в процессе очередного сканирования форумов дарквеба они наткнулись на огромную базу данных. Как утверждал продавец БД, в ней содержались сведения «о миллиардах аккаунтов».

Дальнейший анализ показал, что в базе содержатся данные пользователей онлайн-магазинов и геймеров. Наибольшее количество скомпрометированных аккаунтов насчитывают следующие площадки:

AliExpress (300 млн), eBay (145 млн), Sony PlayStation Network (77 млн), Steam (35 млн).

Исследователи до сих пор пытаются выяснить точную сумму, запрошенную продавцом базы данных.

Ранее Cyble сообщала об утечке баз данных сразу трёх хакерских форумов — Sinful Site, SUXX.TO и Nulled. Также эта компания в мае писала о продаже 550 млн украденных пользовательских данных.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru