



Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Шпионы могут подслушать разговоры с помощью висящей в комнате лампочки

Сложно поверить, но подслушать конфиденциальные разговоры можно с помощью висящей в комнате лампочки, замеряя количество излучаемого ей света. По крайней мере, об этом заявили эксперты в области кибербезопасности, обнаружившие новый интересный способ шпионажа.

По словам специалистов, им удалось разработать и проверить на практике новый метод атаки, позволяющий полностью восстановить звук из комнаты жертвы с расположенной там лампой накаливания.

Свою находку исследователи из Университета имени Давида Бен-Гуриона в Негеве и Института имени Вейцмана в Реховоте подробно описали в соответствующем отчёте (PDF). Также в августе (на конференции Black Hat USA 2020) они обещали подробно рассказать и даже продемонстрировать собственный способ атаки.

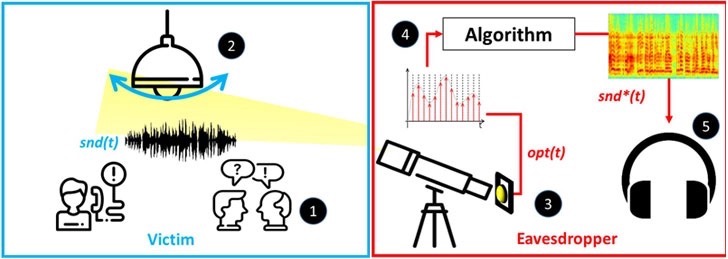
Новый метод подслушивания получил имя «Lamphone», его смысл заключается в ловле крошечных звуковых волн с помощью электрооптического датчика, направленного на лампу, расположенную в комнате с жертвой. Таким образом можно восстановить человеческую речь и даже узнать музыкальное произведение, которое слушает объект слежки.

Принцип работы Lamphone вращается вокруг улавливания вибраций лампочки. Такие вибрации продиктованы колебаниями давления, возникающими при достижении звуковыми волнами поверхности лампы.

«Мы рассматриваем ситуацию, когда жертва находится в комнате или офисе с висящей лампочкой. Заинтересованное в подслушивании лицо в этом случае может выкрасть важную информацию, включая платёжные данные жертвы», — объясняют сами специалисты.

Для успешной атаки «Lamphone» злоумышленнику понадобится телескоп, электрооптический датчик, устройство для конвертации аналогового сигнала в цифровой и ноутбук, который будет обрабатывать входящий сигнал, выдавая восстановленные звуковые дорожки.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru