



Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Неизвестный злоумышленник слил в Сеть базу данных крупнейшего провайдера в дарквебе, предоставляющего услуги бесплатного хостинга различным торговым площадкам и другим сервисам «тёмной сети».

Жертвой стал хостер Daniel's Hosting (DH), некий хакер проник в его системы 10 марта 2020 года. По словам владельца DH Дэниела Уинзена, злоумышленник взломал ресурс, похитил базу данных и удалил всю информацию с серверов.

26 марта из-за инцидента хостеру пришлось временно прекратить работу сервиса и посоветовать пользователям переехать со своими сайтами на площадки других провайдеров. В результате около 7600 ресурсов (треть всех сайтов в дарквебе) ушли в офлайн.

На днях киберпреступник, использующий псевдоним KingNull, загрузил копию украденной у DH базы данных на специальную площадку. Затем злоумышленник уведомил издание ZDNet об утечке.

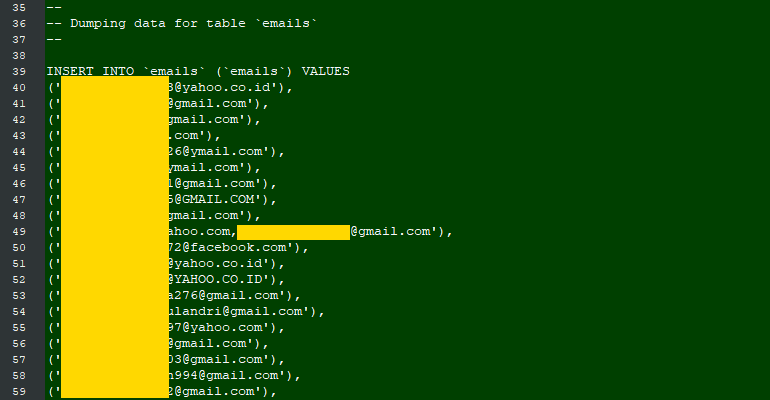
Сотрудники ZDNet проанализировали скомпрометированные данные и подсчитали, что в базе находятся 3671 адресов электронной почты, 7205 паролей от аккаунтов и 8580 закрытых ключей от .onion-доменов.

Также БД исследовали специалисты Under the Breach, которые назвали источник похищенных данных. Оказалось, что скомпрометированная информация принадлежит владельцам и пользователям нескольких тысяч ресурсов, размещённых в «тёмной сети».

Эксперты считают, что все слитые данные помогут правоохранителям вычислить лиц, связанных с нелегальной деятельностью в дарквебе.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru